

about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

انتشار شده در تاریخ

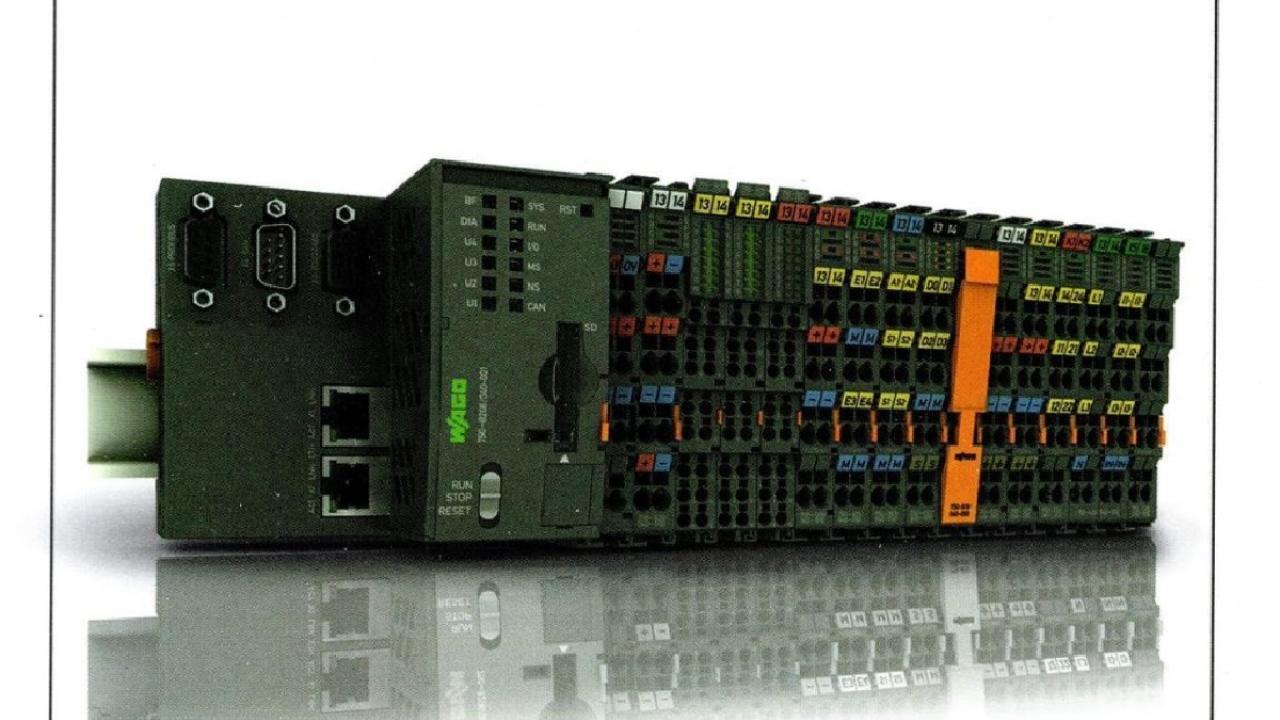
سوئیچ‌های صنعتی WAGO

کشف آسیب‌پذیری اجرای کد از راه دور در سوئیچ‌های صنعتی WAGO

یک آسیب‌پذیری بحرانی با شناسه CVE-2023-4149 و شدت 9.8 در سیستم CVSS 3.x در WAGO Industrial Managed Switch کشف شده است که یک چالش جدی برای سیستم‌های کنترل صنعتی (ICS) و محیط‌های دارای زیرساخت حساس محسوب می‌شود. یک مهاجم با بهره‌برداری از این آسیب‌پذیری می‌تواند دستورات دلخواه را به سیستم تزریق کرده و کنترل کامل دستگاه را به دست گیرد و دستورات را با سطح دسترسی روت اجرا کند.

آسیب‌پذیری مذکور به مهاجم اجازه می‌دهد تا از راه دور سوئیچ را تحت کنترل خود در آورد که این امر می‌تواند منجر به ایجاد اختلال در عملیات، سرقت اطلاعات حساس و حتی آسیب فیزیکی به تجهیزات متصل شود. این آسیب‌پذیری در رابط مدیریتی تحت وب WAGO Industrial Managed Switch وجود دارد.

مهاجم می‌تواند با بهره‌برداری از آن، درخواست‌های کاربر را تغییر داده تا دستورات دلخواه را با سطح دسترسی root بر روی دستگاه اجرا نماید و در نتیجه کنترل کامل عملیات دستگاه را در دست گیرد. پیامدهای این آسیب‌پذیری می‌تواند نگران‌کننده باشد زیرا نقش این دستگاه در سیستم‌های کنترل صنعتی بسیار مهم است و هرگونه دسترسی غیر مجاز به آن منجر به فاجعه خواهد شد.

محصولات تحت تاثیر

در سوئیچ‌های صنعتی مدل 0852-0602 و 0852-0603 که نسخه firmware  آن‌ها پایین‌تر از 1.0.6.S0 می‌باشد و مدل  0852-1605 که نسخه firmware آن پایین‌تر از 1.2.5.S0 می‌باشد، این آسیب‌پذیری قابل بهره‌برداری است.

توصیه‌های امنیتی

  • دسترسی به دستگاه را در سطح شبکه محدود نمایید.
  • دستگاه را مستقیماً به اینترنت متصل نکنید.
  • کاربران مدل‌های 0852-0602 و 0852-0603 باید به firmware نسخه 1.0.6.S0 به‌روزرسانی نمایند. تمام کاربران مدل 0852-1605 نیز باید به firmware نسخه 1.2.5.S0 به‌روزرسانی نمایند.
     

منبع:

تازه ترین ها
گسترش
1405/06/31 - 22:49- جنگ سایبری

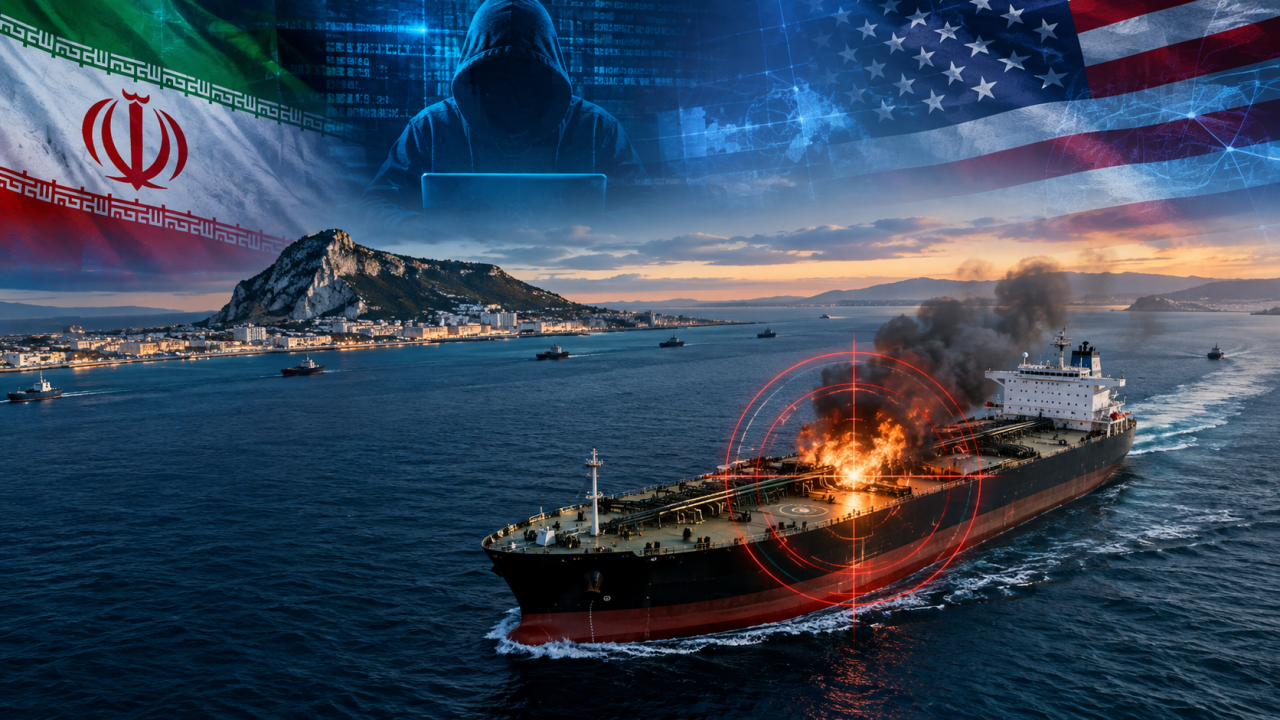
گسترش نبرد سایبری ایران و آمریکا به اقیانوس اطلس

نبرد سایبری ایران و آمریکا به اقیانوس اطلس گسترش یافت و نفتکش آمریکایی در تنگه جبل‌الطارق هدف قرار گرفت.

نگرانی
1405/06/31 - 16:00- آمریکا

نگرانی آمریکایی‌ها از عملکرد ضعیف شرکت‌های هوش مصنوعی

از هر چهار آمریکایی، سه نفر گفتند که شرکت‌های هوش مصنوعی برای جلوگیری از فاجعه اقدامات کافی انجام نمی‌دهند.

هشدار
1405/06/31 - 14:38- هوش مصنوعي

هشدار بانک‌ها در مورد ربات‌های خرید مبتنی بر هوش مصنوعی

بانک‌ها هشدار دادند که ربات‌های خرید مبتنی بر هوش مصنوعی، خطرات کلاهبرداری، تقلب و نقض حریم خصوصی داده‌ها را افزایش می‌دهند.