about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

حمله
1405/05/20 - 15:30- جنگ سایبری

حمله سایبری به زیرساخت آب مینه‌سوتا

بررسی قرائن نشان می‌دهد عامل حمله اسرائیل است و سناریوی ایران فاقد وجاهت منطقی است

به گفته‌ی سیمنتک آسیب‌پذیری اصلاح نشده در ویندوز که چند روز گذشته بدان اشاره کردیم، توسط گروه نفوذگر شناخته‌شده‌ی هندی مورد استفاده قرار گرفته است.

موسسه خبری سایبربان: به گفته‌ی سیمنتک آسیب‌پذیری اصلاح نشده در ویندوز که چند روز گذشته بدان اشاره کردیم، توسط گروه نفوذگر شناخته‌شده‌ی هندی مورد استفاده قرار گرفته است؛ این گروه نفوذگر با حملات «Operation Hangover» برای خود کسب نام و شهرت کردند.

ظاهراً این گروه در هند فعالیت می‌کند و بخش عمده‌ای از دور اول حملات جاسوسی-سایبری آن‌ها که در ماه مِی کشف و شناسایی شد با هدف همسایه‌ی این کشور، یعنی پاکستان، شکل گرفته بود. سیمنتک با اشاره به جدیدترین کمپینی که برای آلودگی و ربودن رایانه‌ها از آسیب‌پذیری روزصفرم اخیر مایکروسافت استفاده می‌کند، گفت: «پس از تجزیه و تحلیل پای‌لودهای استفاده شده در این حمله، متوجه شدیم که رایانامه‌های مربوطه بخشی از کمپینی موسوم به Operation Hangover هستند.»

در همین راستا مایکروسافت هشدار امنیتی را صادر کرد و بیان داشت که آسیب‌پذیری موجود در مولفه‌ی پردازش تصاویر TIFF در ویندوز در حملاتی با هدف خاورمیانه و آسیای جنوبی به ویژه کشورهایی چون هند و پاکستان مورد استفاده قرار گرفته است.

در حملاتی که سیمنتک بدان‌ها شناسایی کرد از اسناد Word مخربی استفاده شده بود که به رایانامه‌هایی با موضوع «Illegal Authorization for Funds Transfer» و «Problem with Credit September 26th 2013» ضمیمه شده‌ بودند. به گفته‌ی این شرکت امنیتی این اولین مرتبه‌ای است که گروه Hangover از آسیب‌پذیری‌های روزصفرم در حملات خود استفاده می‌کند.

تازه ترین ها
اتهام
1405/07/18 - 20:53- تروریسم سایبری

اتهام کلاهبرداری الکترونیکی علیه متخصص امنیت سایبری اسرائیلی

دادگاهی در نیویورک یک متخصص امنیت سایبری اسرائیلی-آمریکایی را به کلاهبرداری الکترونیکی و استفاده از شرکت امنیت سایبری برای پرداخت باج به هکرها متهم کرد.

تغییر
1405/07/18 - 17:37- اروپا

تغییر شیوه حفاظت از داده‌ها توسط توسعه‌دهندگان مدل هوش مصنوعی

دفتر کمیسر اطلاعات بریتانیا اعلام کرد که ده توسعه‌دهنده مدل هوش مصنوعی تغییراتی را در شیوه‌های حفاظت از داده‌های خود اعمال کرده‌اند.

سهم
1405/07/18 - 16:53- تروریسم سایبری

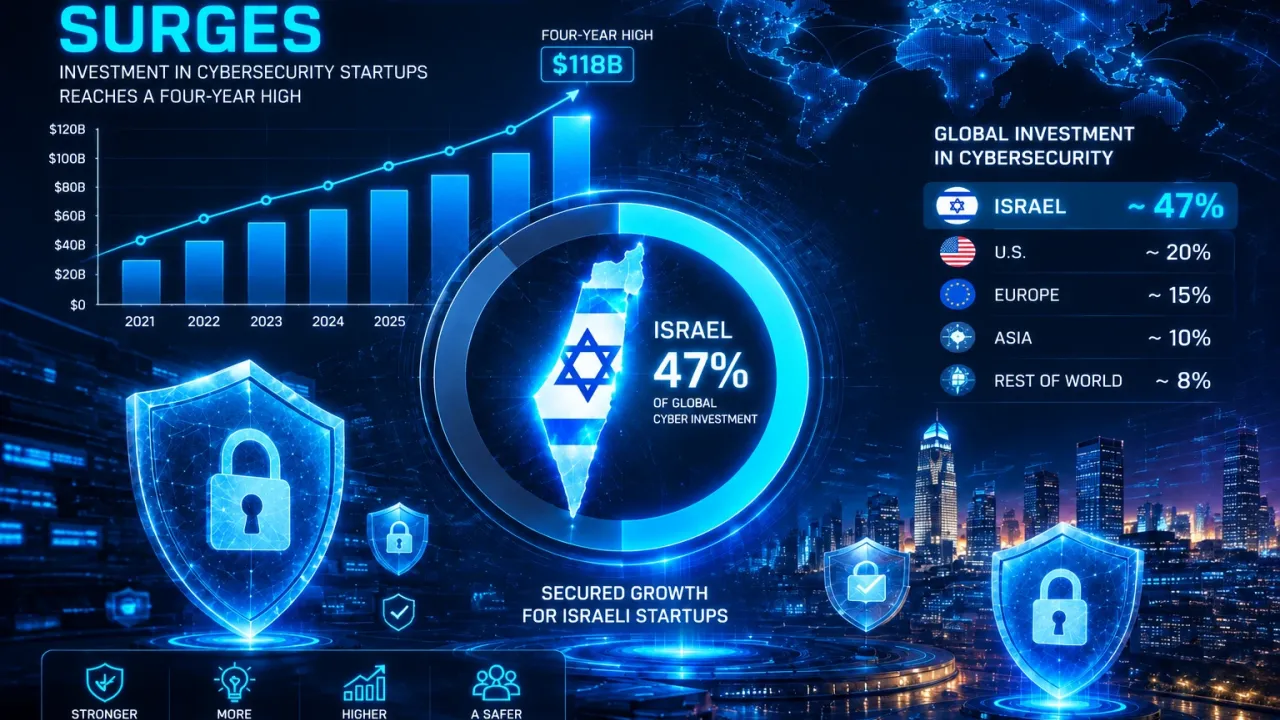
سهم استارت‌آپ‌های امنیت سایبری رژیم صهیونیستی از جذب سرمایه جهانی

بنابر ادعای کارشناسان، با جذب تقریباً نیمی از کل سرمایه جهانی توسط استارت‌آپ‌های اسرائیلی، بودجه سایبری به بالاترین حد خود در 4 سال گذشته رسید.