

about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

توییتر با این ادعا که هکرهای دولت کره شمالی از دو حساب این شرکت برای فریب محققان امنیتی استفاده می‌کرده آن‌ها را مسدود کرد.

به گزارش کارگروه بین‌الملل سایبربان؛ توییتر به‌تازگی مدعی شده دو حساب کاربری هکرهای دولت کره شمالی که به‌عنوان بخشی از یک طرح هوشمندانه برای هدایت محققان امنیتی به سایت‌های مخرب و آلوده کردن سیستم‌های آن‌ها به بدافزار استفاده می‌شده را مسدود کرده است.

توییتر مدعی است حساب‌های @lagal1990 و @shiftrows13 بخشی از کمپین جاسوسی سایبری کره شمالی بو که از سال گذشته آغازشده و به‌طور خاص اعضای جامعه امنیت سایبری را هدف قرار می‌دهد.

این کمپین برای اولین بار در ژانویه سال جاری توسط گروه تجزیه‌وتحلیل تهدیدهای گوگل کشف شد. در آن زمان، گوگل مدعی شده بود که عوامل کره شمالی ماه‌ها برای ایجاد شخصیت برای محققان امنیتی جعلی خود در شبکه‌های اجتماعی مختلف مانند توییتر، لینکدین، تلگرام، دیسکورد و Keybase کار کردند و از آن‌ها برای ارسال مطالب مرتبط با امنیت اطلاعات استفاده می‌کردند تا جایی که آن‌ها در این حوزه مشهور شده و به محققان امنیتی دسترسی پیدا کردند.

در صورت پاسخگویی محققان به هکرهای کره شمالی، این هکرها درخواست همکاری با یکدیگر در پروژه‌های مختلف را مطرح می کردند و در نهایت قربانیان را به سایت‌هایی هدایت می‌کردند که حاوی کد جاوا اسکریپت (JavaScript) مخرب بود و می‌توانست رایانه قربانیان را به بدافزار آلوده کند.

درحالی‌که معلوم نیست پس از نفوذ چه اتفاقی می‌افتاد، نظریه کلی این است که عوامل کره شمالی به رایانه محققان دسترسی پیداکرده و سوءاستفاده‌های غیرعمومی یا نوشته‌های آسیب‌پذیری را سرقت کرده یا از کارفرمای محقق که احتمالاً شرکت‌های امنیتی یا سازمان‌های دولتی بودند جاسوسی می‌کردند.

در ماه مارس، گوگل اعلام کرد که حساب‌های جدید توییتری و حتی یک شرکت امنیتی سایبری جعلی به نام سکیوری الیت (SecuriElite) را کشف کرده که بخشی از این عملیات هکرهای کره شمالی است که هکرها از آن‌ها به‌عنوان بخشی از تلاش خود برای شکار کردن قربانیان استفاده می‌کردند.

از آن زمان، هم گروه تجزیه‌وتحلیل تهدیدهای گوگل و هم جامعه امنیت اطلاعات به دنبال حساب‌های جدیدی هستند که ممکن است با این کمپین مرتبط باشند.

منبع:

تازه ترین ها
احتمال
1405/06/31 - 11:58- جنگ سایبری

احتمال حمله سایبری روسیه به ناتو

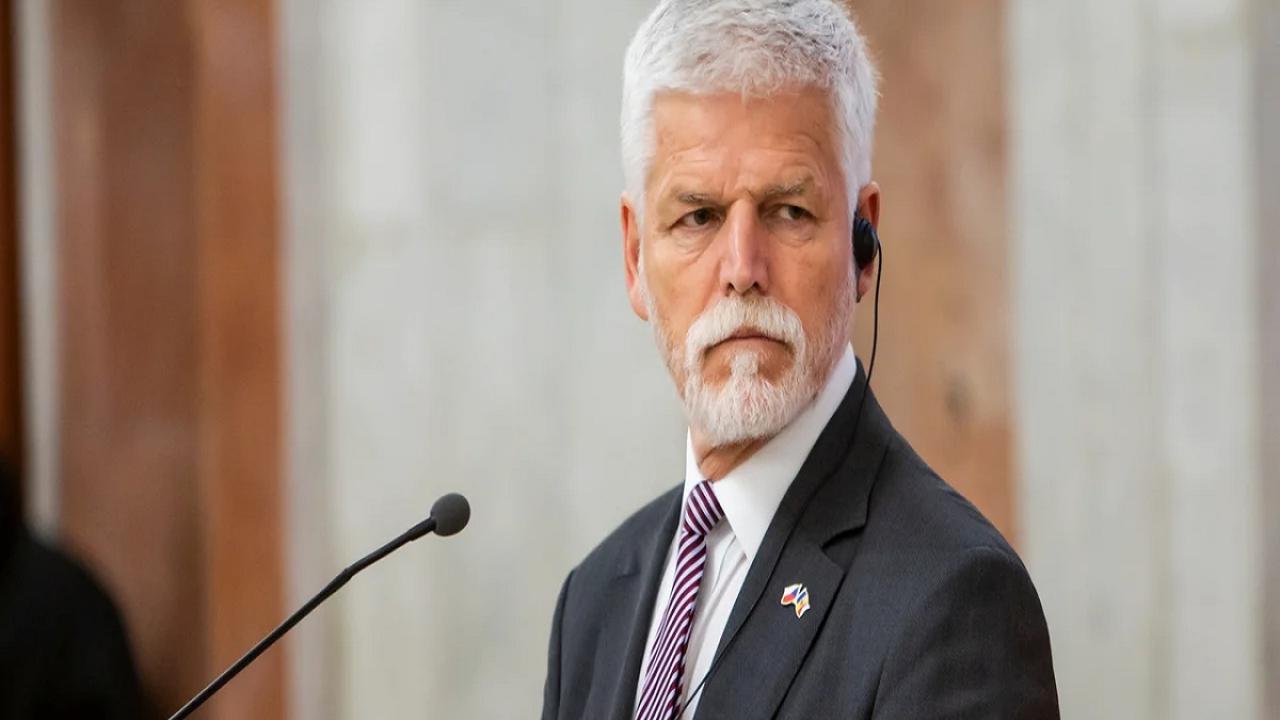
پتر پاول، رئیس‌جمهور جمهوری چک، روز دوشنبه گفت بعید می‌داند روسیه در آینده نزدیک حمله نظامی مستقیمی علیه یکی از اعضای ناتو انجام دهد.

تصاحب
1405/06/31 - 11:41- جرم سایبری

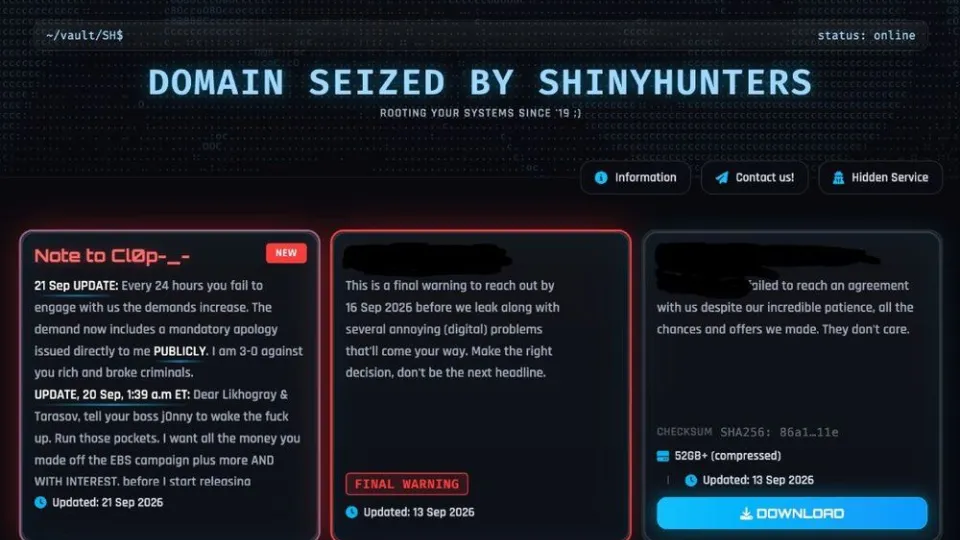
تصاحب سایت گروه کلاپ توسط شاینی هانترز

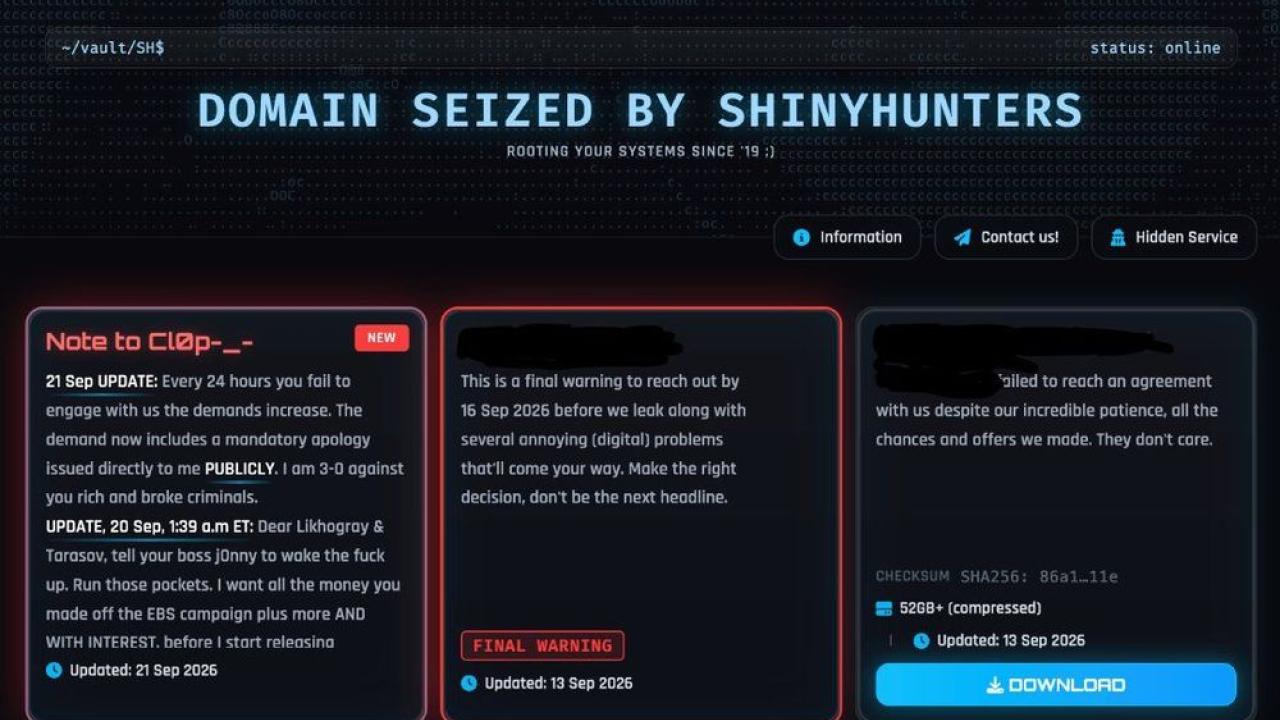
گروه مجرمان سایبری شاینی هانترز، کنترل وب‌سایت افشای اطلاعات گروه باج‌افزاری کلاپ در دارک‌وب را به دست گرفته و از این گروه خواستار پرداخت مبلغی برای جلوگیری از افشای اطلاعات شده است.

همکاری
1405/06/31 - 11:34- اروپا

همکاری دفاعی جدید در حوزه هوش مصنوعی میان بریتانیا و ایالات متحده

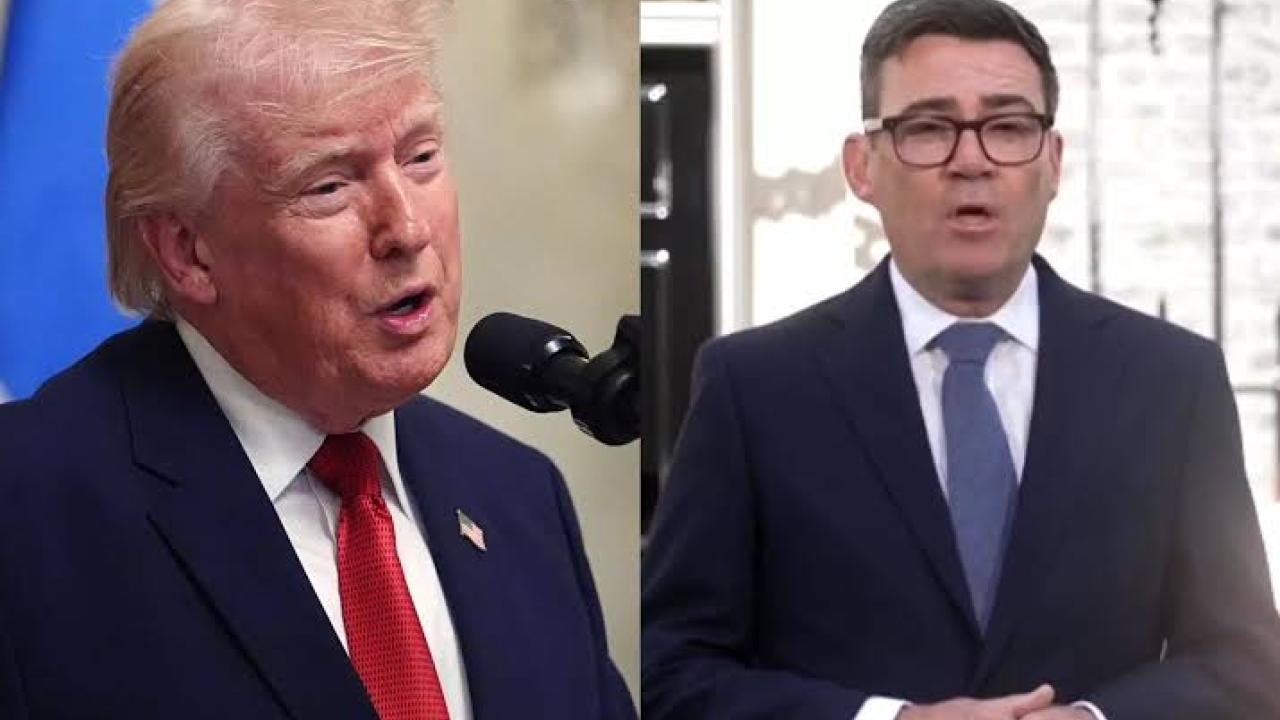
اندی برنهام، نخست‌وزیر بریتانیا، از یک همکاری دفاعی جدید در حوزه هوش مصنوعی میان بریتانیا و ایالات متحده خبر خواهد داد.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.