about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

مرکز مدیریت راهبردی افتای ریاست جمهوری نسبت به سرقت اطلاعات میلیون ها کارت اعتباری از طریق نفوذ به شبکه های بانکی و ATM در سراسر جهان توسط یک گروه سایبری هشدار داد.

به گزارش کارگروه امنیت سایبربان؛ سه عضو از یکی از بزرگترین گروه‌های جرایم سایبری در جهان که بیش از یک میلیارد یورو از بانک‌های سراسر جهان طی پنج سال گذشته سرقت کرده‌اند، به اتهام ۲۶ جرم محکوم شده‌اند.

به نظر می‌رسد که این سه مظنون عضو یک گروه سایبری با نام FIN۷ هستند. این گروه هکری که از بدافزارهای Carbanak و Cobalt استفاده می‌کردند، در ماه‌های ژانویه و ژوئن سال گذشته در اروپا دستگیر شدند.

براساس اطلاعیه مطبوعاتی منتشر شده، مظنونان اطلاعات بیش از ۱۵ میلیون کارت اعتباری را از بیش از ۶۵۰۰ ایستگاه پایانه در ۳۶۰۰ کسب وکار با استفاده از بدافزارهایی که از طریق ایمیل‌های فیشینگ ارسال می کردند، به سرقت برده‌اند.

براساس اطلاعاتی که اولین بار توسط آزمایشگاه امنیتی کسپرسکی روسیه در سال ۲۰۱۴ منتشر شد، FIN۷ تقریبا پنج سال قبل فعالیت خود را با اجرای چندین حمله بدافزاری با استفاده از Anunak و Carbanak برای نفوذ به بانک‌ها و شبکه‌های ATM در سراسر جهان آغاز کرد که از این طریق، اطلاعات میلیون‌ها کارت اعتباری را به سرقت بردند.

به گفته مقامات اروپایی، این گروه مجرم سایبری یک تروجان بانکی پیشرفته به نام Cobalt را توسعه دادند، که بر اساس نرم‌افزار تست نفوذ Cobalt Strike که تا سال ۲۰۱۶ در حال استفاده بود، توسعه داده شد.

برای نفوذ به شبکه‌های بانکی، FIN۷ ایمیل‌های فیشینگ را به صدها کارمند در بانک‌های مختلف ارسال کرد که در صورت باز شدن، رایانه را با بدافزار Carbanak آلوده می‌کرد و امکان انتقال پول از بانک‌ها به حساب‌های جعلی یا دستگاه‌های خودپرداز تحت نظارت خود را فراهم می‌کرد.

در اوایل سال ۲۰۱۷ نیز FIN۷ از برخی سرویس‌های گوگل برای کنترل ارتباطات سرور C&C و نظارت و کنترل سیستم‌های قربانیان سو استفاده کرده است.
تازه ترین ها
هشدار
1405/06/31 - 12:10- جرم سایبری

هشدار به سرمایه‌گذاران پلتفرم هچ درباره احتمال افشای اطلاعات شخصی

به سرمایه‌گذاران نیوزیلندی که از پلتفرم سرمایه‌گذاری هچ استفاده می‌کنند، هشدار داده شده است که اطلاعات شخصی آنها ممکن است در جریان یک رخداد امنیت سایبری در آمریکا افشا شده باشد.

آزمایش
1405/06/31 - 12:05- آمریکا

آزمایش توان دفاع سایبری آمریکا در یک رزمایش سراسری

آمریکا هفته گذشته توان دفاع سایبری خود را در یک آزمون گسترده سراسری به محک گذاشت.

احتمال
1405/06/31 - 11:58- جنگ سایبری

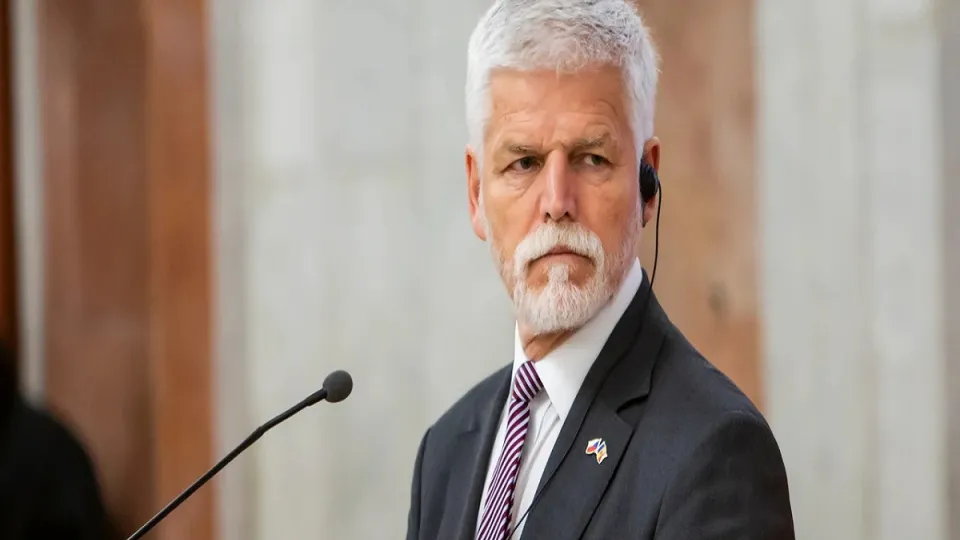
احتمال حمله سایبری روسیه به ناتو

پتر پاول، رئیس‌جمهور جمهوری چک، روز دوشنبه گفت بعید می‌داند روسیه در آینده نزدیک حمله نظامی مستقیمی علیه یکی از اعضای ناتو انجام دهد.