about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

انتشار شده در تاریخ

رفع آسیب‌پذیری‌های دروپال

دروپال به‌منظور رفع چندین آسیب‌پذیری از نوع دسترسی، نسخه جدید ارائه داد.

به گزارش کارگروه امنیت سایبربان، این هفته دروپال (Drupal) چندین وصله امنیتی به‌منظور رفع آسیب‌پذیری‌های مدیریت محتوای خود ارائه کرده است.

وصله‌های امنیتی دروپال، حفره‌های امنیتی در بخش دسترسی سامانه (entity access system)، رابط کاربردی برنامه‌نویسی REST و viewها را پوشش می‌دهند.

مهم‌ترین حفره امنیتی که وصله شده است، آسیب‌پذیری با شناسه CVE-2017-6925 است. این آسیب‌پذیری در بخش دسترسی سامانه قرار دارد. هکر با استفاده از این آسیب‌پذیری می‌تواند به قابلیت‌های ایجاد (Create)، حذف (Delete)، به‌روزرسانی (Update) و نمایش (View)  دسترسی داشته باشد.

آسیب‌پذیری دیگر با کد CVE-2017-6924 شناخته می‌شود. این آسیب‌پذیری نیز از نوع دسترسی است که در بخش رابط کاربردی برنامه‌نویسی REST نهفته است. هکر با استفاده از این آسیب‌پذیری و بخش تأیید نظرات (Comment) می‌تواند به سامانه دسترسی داشته باشد. در بخش تأیید نظرات، به دلیل عدم ایجاد محدودیت، حتی درصورتی‌که کاربر دسترسی لازم را نداشته باشد، نظر به سامانه ارسال خواهد شد. این آسیب‌پذیری در صورتی قابل‌استفاده است که قابلیت REST در سامانه فعال‌شده باشد.

آسیب‌پذیری دیگر با کد CVE-2017-6923 شناخته می‌شود که در بخش view نهفته است. این آسیب‌پذیری به دلیل عدم وجود محدودیت در دسترسی به Ajax، به هکر امکان دسترسی به Ajax و استفاده از آن را فراهم می‌کند.

به‌منظور رفع این آسیب‌پذیری‌ها بهتر است مدیران، نسخه فعلی دروپال را به آخرین نسخه ارتقا دهند.
تازه ترین ها
اختلال
1405/07/01 - 22:35- جنگ سایبری

اختلال در هشدار حملات پهپادی با قطعی اینترنت در روسیه

محدودیت‌های فزاینده روسیه بر اینترنت همراه و شبکه‌های تلفن همراه، دریافت هشدارهای مربوط به حملات پهپادی و موشکی اوکراین را برای شهروندان دشوار کرده است.

کمک
1405/07/01 - 22:29- هوش مصنوعي

کمک بیشتر هوش مصنوعی به مهاجمان سایبری

یک مقام ارشد مرکز ملی امنیت سایبری انگلیس هشدار داده است که هوش مصنوعی در شرایط کنونی می‌تواند بیش از مدافعان سایبری، به مهاجمان کمک کند.

بازداشت
1405/07/01 - 22:19- جرم سایبری

بازداشت دو مجرم سایبری در انگلیس

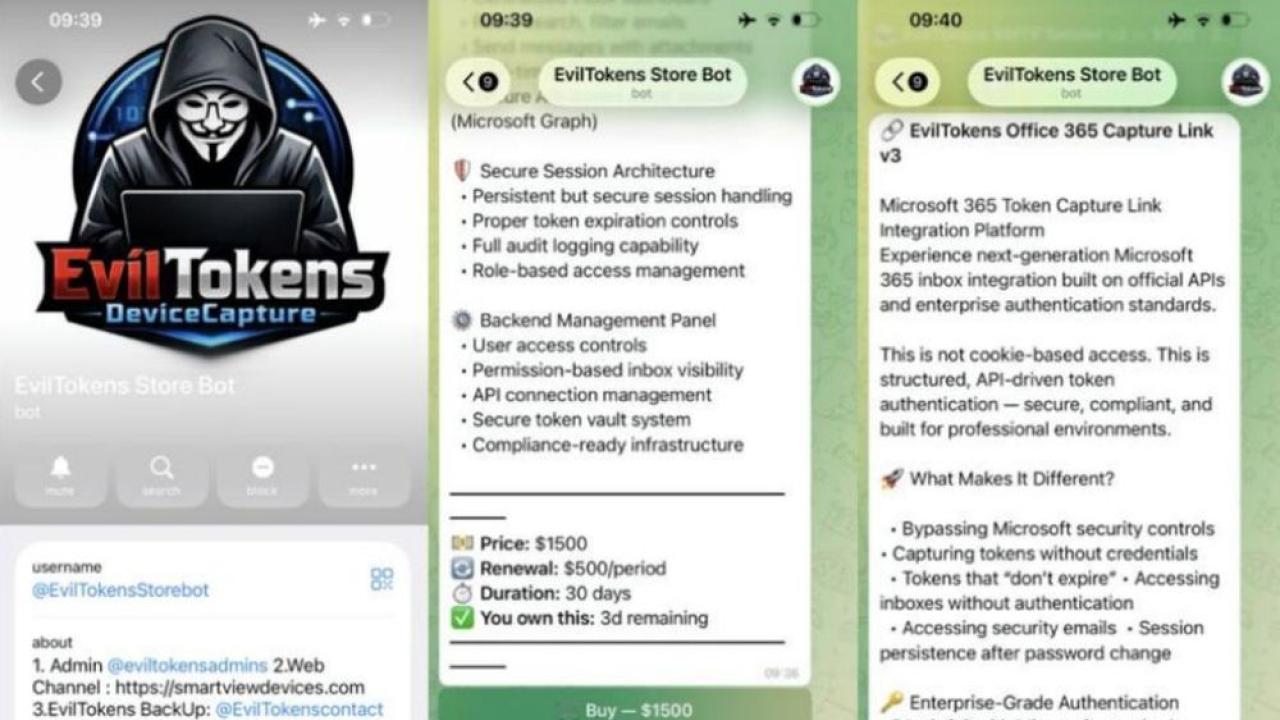
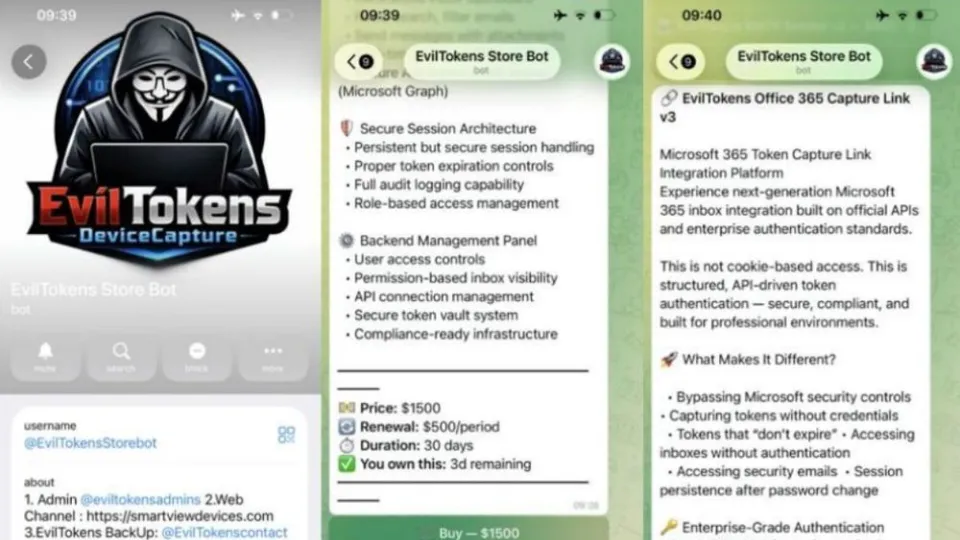
مایکروسافت با همکاری پلیس بریتانیا یک پلتفرم مبتنی بر هوش مصنوعی به نام اویل توکنز را که برای کمک به مجرمان سایبری در اجرای حملات فیشینگ و کلاهبرداری مالی استفاده می‌شد، از کار انداخت و دو مظنون را در انگلیس بازداشت کرد.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.