about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

انتشار شده در تاریخ

دوستی Telegram یا دشمنی Teligram

نسخه‌های جعلی پیام‌رسان تلگرام با نام‌های مختلف و با هدف سرقت اطلاعات یا تخریب سیستم کاربران فعالیت می‌کنند.

به گزارش کارگروه شبکه‌های اجتماعی سایبربان؛ اخیراً کارشناسان امنیت سایبری با نسخه جعلی از پیام‌رسان تلگرام برخورد کرده‌اند که در ادامه به بررسی آن می‌پردازیم.

متأسفانه بازهم گزارشی دیگر از وجود برنامه‌ای آلوده در فروشگاه اینترنتی گوگل (Google Play Store) دریافت شده است. در این گزارش آمده که نرم‌افزاری جدید به نام «Teligram» به‌عنوان نسخه به‌روز شده پیام‌رسان تلگرام (Telegram) معرفی کرده‌اند. این برنامه جدید از محبوبیت و فراگیری پیام‌رسان تلگرام برای ترغیب کاربران به دریافت و نصب استفاده می‌کند.

این گزارش توسط شرکت امنیت سایبری سیمنتک (Symantec) در 10 ژانویه ارائه‌شده است. کارشناسان امنیت سایبری شرکت مذکور با بررسی‌های دقیق خود دریافتند که این برنامه جدید از همان توابع کتابخانه‌ای تلگرام استفاده می‌کند، اما بدافزارهایی را، در قالب این توابع، وارد سیستم قربانی می‌نماید.

این برنامه آلوده برای به اشتباه انداختن کاربران و نصب سهوی، فقط یک حرف از اسم تلگرام را تغییر داده است.

این برنامه مخرب به‌گونه‌ای طراحی‌شده که در محیط برنامه تبلیغات نشان می‌دهد و در پس‌زمینه برخی بدافزارها را اجرا می‌کند.

بدافزارهای مذکور با نام «Trojan.Gen.2» شناخته‌شده‌اند و از توانایی‌های ویژه‌ای چون نصب درب پشتی یا استفاده از تبلیغات کلیکی برای آلوده کردن سیستم قربانی استفاده می‌نماید.

کارشناسان سیمنتک به کاربران هشدار دادند که از نصب برنامه‌های منبع باز (open source) خودداری نمایند، زیرا کلاه‌برداران و مجرمان سایبری می‌توانند از کدهای این برنامه‌ها سوءاستفاده کنند.

تازه ترین ها
هشدار
1405/06/31 - 14:38- هوش مصنوعي

هشدار بانک‌ها در مورد ربات‌های خرید مبتنی بر هوش مصنوعی

بانک‌ها هشدار دادند که ربات‌های خرید مبتنی بر هوش مصنوعی، خطرات کلاهبرداری، تقلب و نقض حریم خصوصی داده‌ها را افزایش می‌دهند.

استارتاپ
1405/06/31 - 13:56- هوش مصنوعي

استارتاپ دیپ‌سیک به شورای امنیت سازمان ملل می‌رود

استارتاپ هوش مصنوعی چینی دیپ‌سیک این هفته درباره هوش مصنوعی به شورای امنیت سازمان ملل گزارش خواهد داد.

امضا
1405/06/31 - 13:31- آمریکا

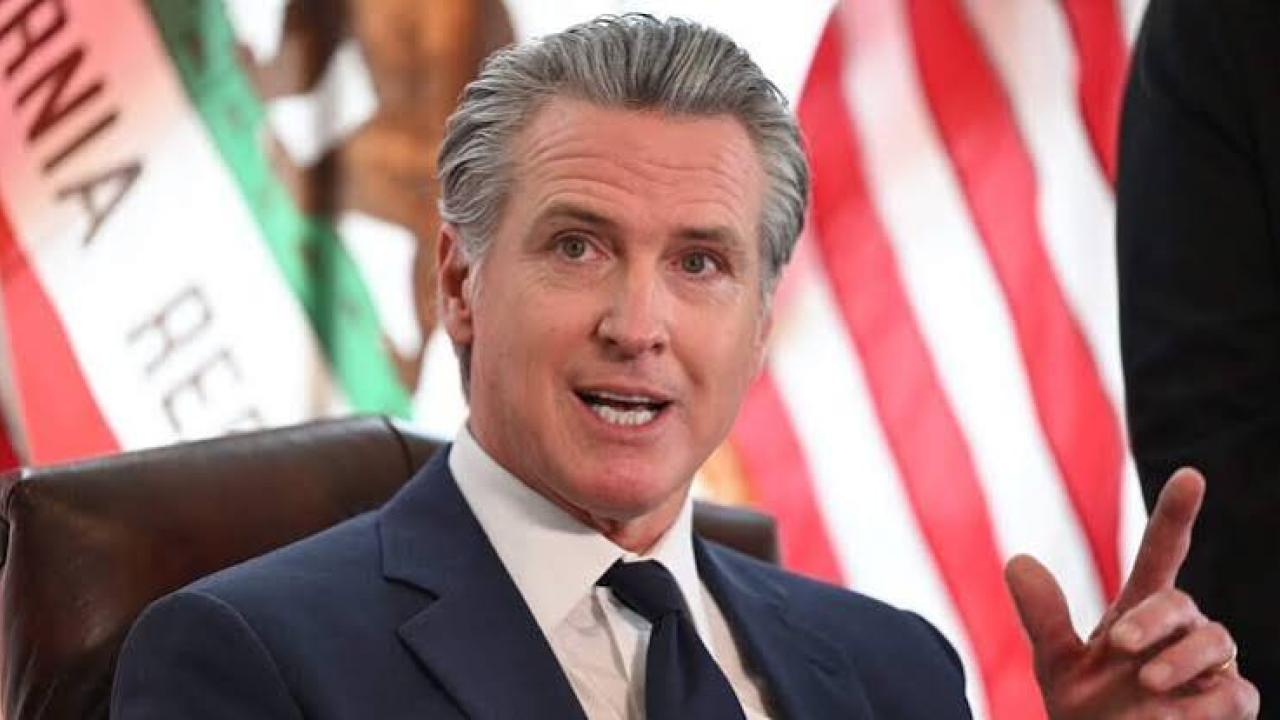
امضا قانون نظارت بر مراکز داده توسط فرماندار کالیفرنیا

فرماندار کالیفرنیا بسته قانونی جامعی را برای نظارت بر مراکز داده امضا کرد.