about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

انتشار شده در تاریخ

دستگاه‌ اينترنت اشيا؛ هدف حملات بات‌نت Mirai

نمونه جدیدی از بات‌نت Mirai با حملات گسترده به دستگاه‌های اینترنت اشیا، بدنبال تصرف آنهاست

به گزارش کارگروه فناوری اطلاعات سایبربان ؛ به نقل از روابط عمومی مرکز مدیریت راهبردی افتا، به نقل از پایگاه اینترنتی ZDNet: نوع جدید بات‌نت Mirai برای جلوگیری از توقیف یا تصرف سرور فرمان و کنترل از شبکه Tor استفاده می‌کند.
Mirai یک بات‌نت اینترنت اشیاء (IoT) است که در حملات انکار سرویس توزیع شده (DDoS) علیه وب‌سایت‌های مشهور استفاده شده است.
این بات‌نت تلاش می‌کند تا دستگاه‌های IoT از جمله مسیریاب‌ها، دوربین‌های مداربسته، لوازم خانگی هوشمند و وسایل نقلیه را از طریق حملات جستجو فراگیر brute-force)) و استفاده از اطلاعات احرازهویت پیش فرض، تحت تصرف خود درآورد.
پس از استفاده از بات‌نت Mirai برای حمله به یکی از سایت‌های شناخته شده، کد منبع آن به صورت عمومی منتشر شد تا سایر عوامل مخرب نیز بتوانند آن را توسعه دهند و نسخه‌های مربوط به خود را ایجاد کنند.
پژوهشگران Trend Micro کشف کرده‌اند که نسخه جدید این بات‌نت دارای کارکرد‌هایی همچون دسترسی و کنترل از راه دور از طریق پورت‌های آسیب‌پذیر باز، دارای اطلاعات احرازهویت پیش‌فرض و همچنین امکان انجام حملات DDoS و سیل UDP است.
نکته جالب در مورد این نمونه، مخفی شدن سرور‌های فرمان و کنترل (C&C) آن در آدرس‌های onion و شبکه Tor است.
در نمونه‌های مختلف Mirai معمولا از یک الی چهار سرور C&C استفاده می‌شود، اما در این نمونه 30 آدرس IP وجود دارد. همچنین در این نمونه برای ارتباط با سرور‌ها در شبکه Tor از پراکسی‌های Socks5 استفاده شده است، تا در صورتیکه یک ارتباط ناموفق باشد، بات‌نت از سرور دیگری از لیست خود استفاده کند.
کارشناسان معاونت بررسی مرکز افتا می‌گویند: این بات‌نت اولین بدافزاری نیست که برای مخفی کردن خود از شبکه Tor استفاده می‌کند، اما می‌تواند الگوی مناسبی برای تکامل سایر بدافزار‌های IoT باشد.

تازه ترین ها
دستگیری
1405/07/02 - 11:44- آسیا

دستگیری جوان 19 ساله بحرینی به اتهام اخاذی اینترنتی

بحرین مردی ۱۹ ساله را به اتهام اخاذی اینترنتی از نوجوانی ۱۴ ساله بازداشت کرد.

تأکید
1405/07/02 - 11:35- هوش مصنوعي

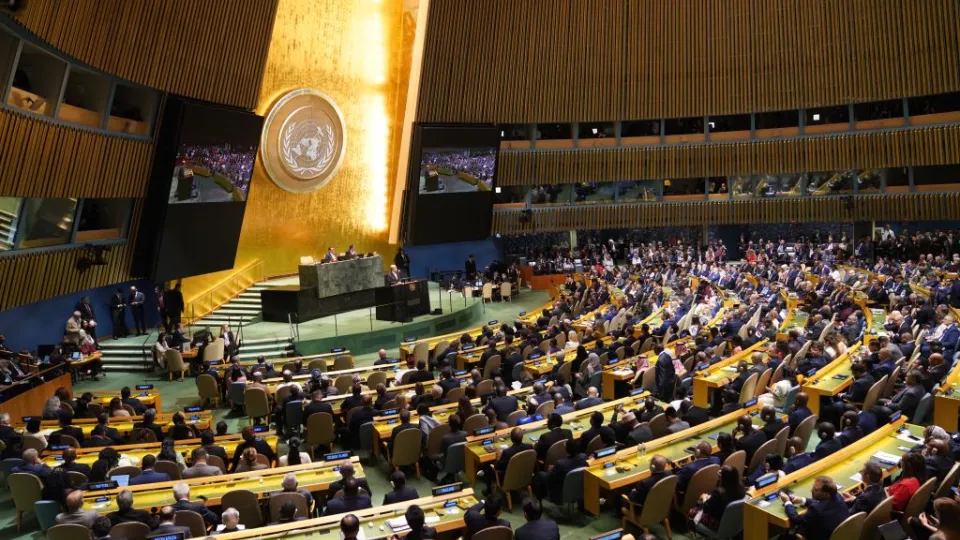
تأکید سازمان ملل بر حفاظت قوی در حوزه هوش مصنوعی

رهبران جهان در مجمع عمومی سازمان ملل خواستار تدابیر حفاظتی قوی‌تر در حوزه هوش مصنوعی شدند.

کامبوج
1405/07/02 - 11:27- آسیا

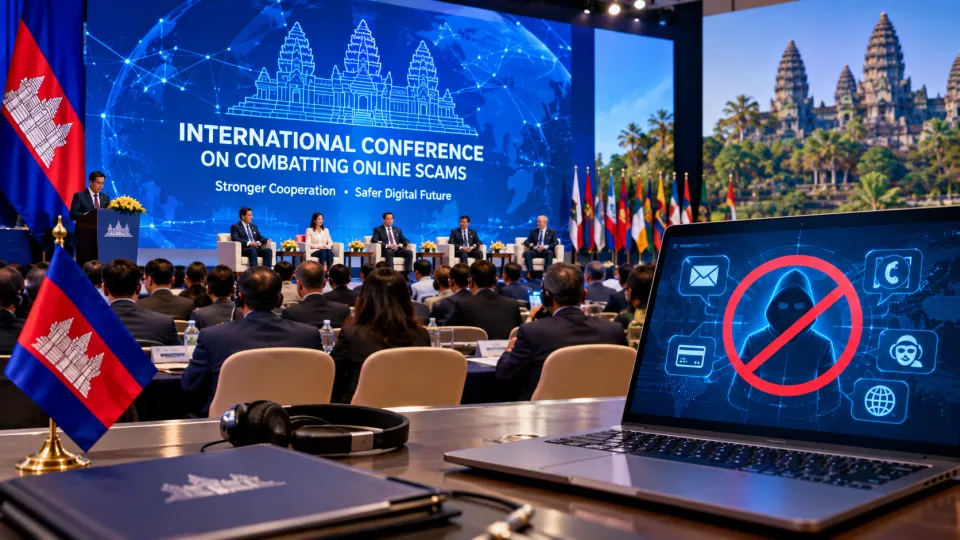
کامبوج میزبان کنفرانس بین‌المللی مبارزه با کلاهبرداری‌های آنلاین

کامبوج میزبان کنفرانس بین‌المللی دو روزه مبارزه با کلاهبرداری‌های آنلاین با حمایت اینترپل بود.