



دسترسی به کلیدهای RSA با آسیبپذیری ROCA
به گزارش کارگروه امنیت سایبربان؛ ای روزها باوجود حمله بدافزار KRACK به شبکههای Wi-Fi، شرکتهای بزرگ ارائهدهنده فناوری مانند فوجیتسو، گوگل، HP، لنوو و مایکروسافت کاربران خود را از آسیبپذیری بزرگ موجود در کتابخانه رمزنگاری RSA هشیار کردهاند.
شناسه CVE-2017-15361 به آسیبپذیری نامبرده اختصاص دادهشده است این در حالی است که دسترسی به RSA توسط Infineon Trusted Platform Module (TPM) امکانپذیر است.
Infineon TPM یک میکروکنترلر اختصاصی است که برای تأمین سختافزاری از طریق ادغام کلید رمزنگاری در دستگاهها و کمک به محافظت در مقابل دسترسی غیرمجاز به اطلاعات ذخیرهشده به بهبود یکپارچگی سیستم کمک میکند.
کارشناسان برای جلوگیری از فعالیت مهاجمان با انتشار آسیبپذیری نامبرده در یک وبلاگ به کاربران توصیه میکنند که با انجام اقدامات امنیتی در برابر خطرات این آسیبپذیری مصون بمانند.
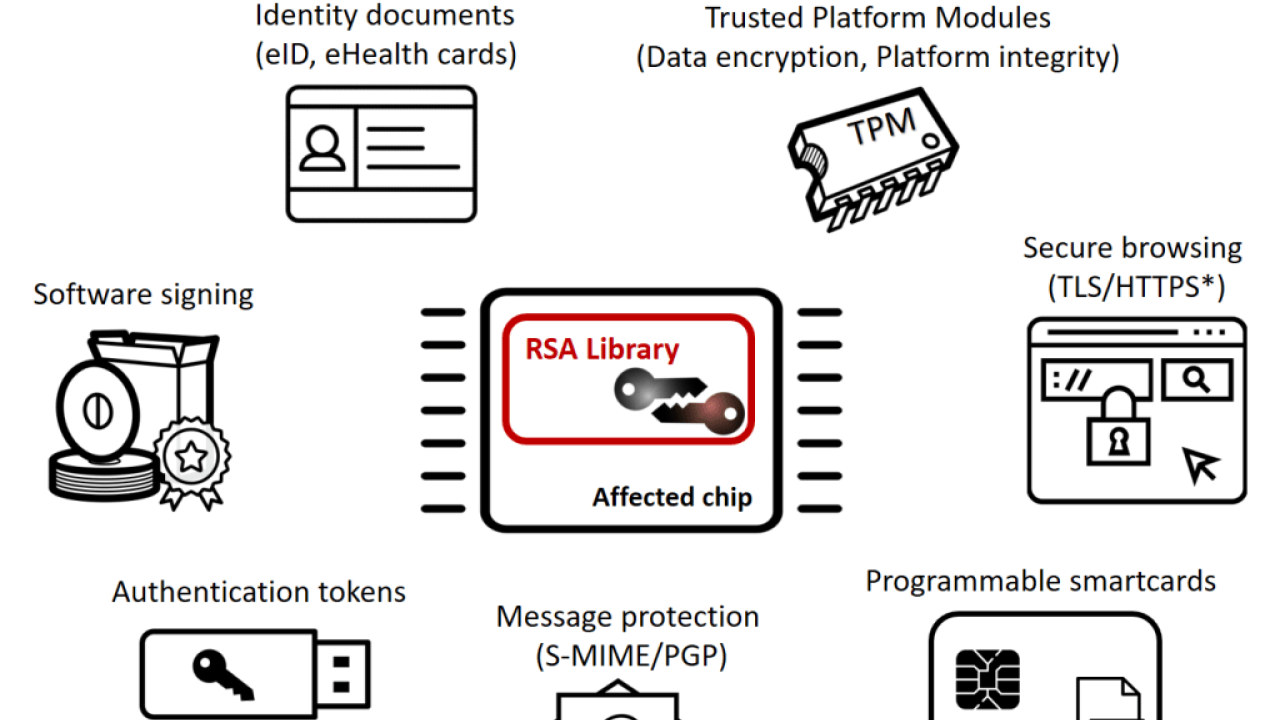
به گفته کارشناسان، حمله ROCA بهطور بالقوه به مهاجم اجازه میدهد که از راه دور و بهصورت معکوس با استفاده از یک کلید عمومی کلیدهای خصوصی را رمزنگاری کند.
در صورت بهرهبرداری صحیح مهاجم از آسیبپذیری نامبرده پس از دسترسی مهاجم به کلید خصوصی و جعل آن برای مقاصد مختلف استفاده میکند؛ که با استفاده از این قابلیت میتوان رمزگشایی پیامهای حساس و جعل امضاء کاربران را از مقاصد مخرب مهاجم برشمرد.
حمله نامبرده در برابر کلیدهای متفاوتی با طول 1024 و 2048 بیتی کار میکند که از این قابلیتها بهطور گستردهای برای برنامههای کاربردی مختلف، ازجمله کارت شناسایی ملی و حفاظت از پیام مانند PGP استفاده میشود.
این در حالی است که کارشناسان امنیتی پس از بررسی و تحلیل آسیبپذیری نامبرده جزییات آن را دوم نوامبر در کنفرانس ACM که بر مبنی کامپیوتر و امنیت ارتباطات است ارائه میکنند. در ادامه کارشناسان امنیتی توصیه میکنند در صورت امکان کلیدهای تحت تأثیر خود را تغییر دهید.
در این میان شرکتهای ارائهدهنده فناوری مانند مایکروسافت، گوگل، HP، Lenovo و Fujitsu پس از اطلاع از این آسیبپذیری بهروزرسانی محصولات خود را شروع کردهاند.


