

about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

انتشار شده در تاریخ

درب پشتی، به روی بدافزار ها باز است

آسیب پذیری موجود در فایر وال و مودم دست به دست هم داده تا هکر ها بتوانند حتی از راه دور به سیستم کاربران نفوذ کنند.


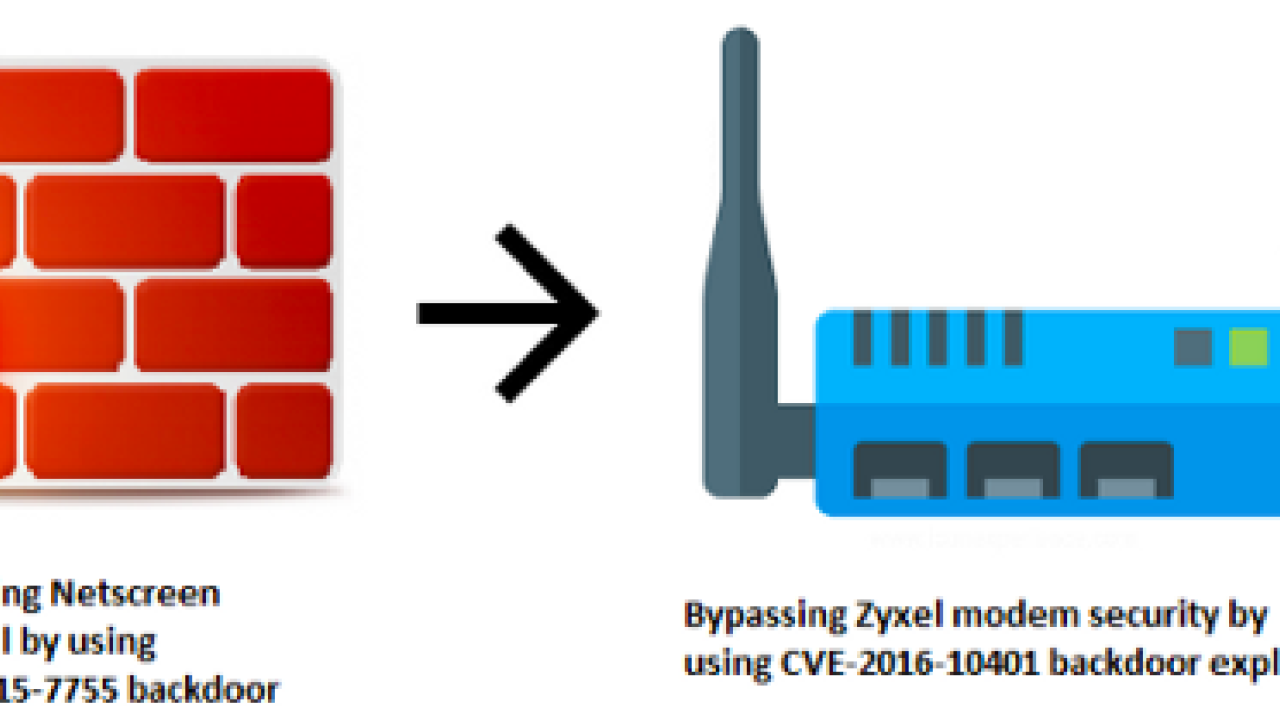
به گزارش کارگروه امنیت سایبربان به نقل از هک رید؛ شرکت امنیت سایبری نیو اسکای (NewSky)، طی گزارشی از وجود بات نت جدید در حوزه اینترنت اشیا خبر داد. این بات نت که نام آن «DoubleDoor» است، فایر وال های را نشانه گرفته و از طریق درب پشتی موجود به این فایر وال نفوذ می کند.

این بات نت از طریق دور زدن ویژگی های امنیتی و تأیید های معمول به سیستم قربانی نفوذ می کند.

در این نوع از حمله با توجه به دور زدن تأیید هویت های معمول می توان کنترل کامل تجهیزات هوشمند را در اختیار گرفت.

آسیب پذیری موجود در فایر وال های یاد شده با کد آسیب پذیری CVE-2015-7755 شناسایی می شود. همچنین آسیب پذیری دیگری همانند مورد یاد شده در مودم های «Zyxel» شناسایی شده که از طریق درب پشتی موجود در این مودم به سیستم ها نفوذ می کنند و آسیب پذیری مودم های زایکسل با کد CVE-2016-10401 شناسایی می شوند. از طریق این آسیب پذیری از راه دور هم می توان به سیستم نفوذ کرد، گفتنی است از طریق هر نام کاربری با استقاده از گذرواژه « <<< %s(un=’%s’) = %u» می توان به مودم های زاکسل نفوذ کرد.

از طرفی فایروال ها را می توان از طریق نام کاربری «netscreen» و گذر واژه «zyad5001» مورد حمله قرار داد.

در نهایت از طریق آسیب پذیری درب پشتی فایر وال و آسیب پذیری موجود در مودم های زایکسل میتوان حتی از راه دور به سیستم های کامپیوتری نفوذ کرد.

 

Paragraphs
تازه ترین ها
انتقادها
1405/06/30 - 21:09- اروپا

انتقادها از صدراعظم آلمان به دلیل اظهاراتش درباره آزادی بیان

فریدریش مرتس، صدراعظم آلمان اظهار داشت که کاربران اینترنت باید برای مقابله با اطلاعات نادرست در فضای آنلاین، از نام‌های واقعی خود استفاده کنند.

پیش
1405/06/30 - 20:30- سایرفناوری ها

پیش سفارش لپ‌تاپ‌های ۸۹۹ دلاری توسط گوگل

گوگل پیش سفارش لپ‌تاپ‌های ۸۹۹ دلاری خود را که مبتنی بر هوش مصنوعی جمینای هستند، آغاز کرد.

گزارش
1405/06/30 - 19:36- آسیا

گزارش مستقیم کودک‌آزاری به مقامات هند توسط گوگل

گوگل محتوای مربوط به کودک‌آزاری را مستقیماً به مقامات هند گزارش می‌دهد.





