


حمله Citadel به صنایع پتروشیمی خاورمیانه
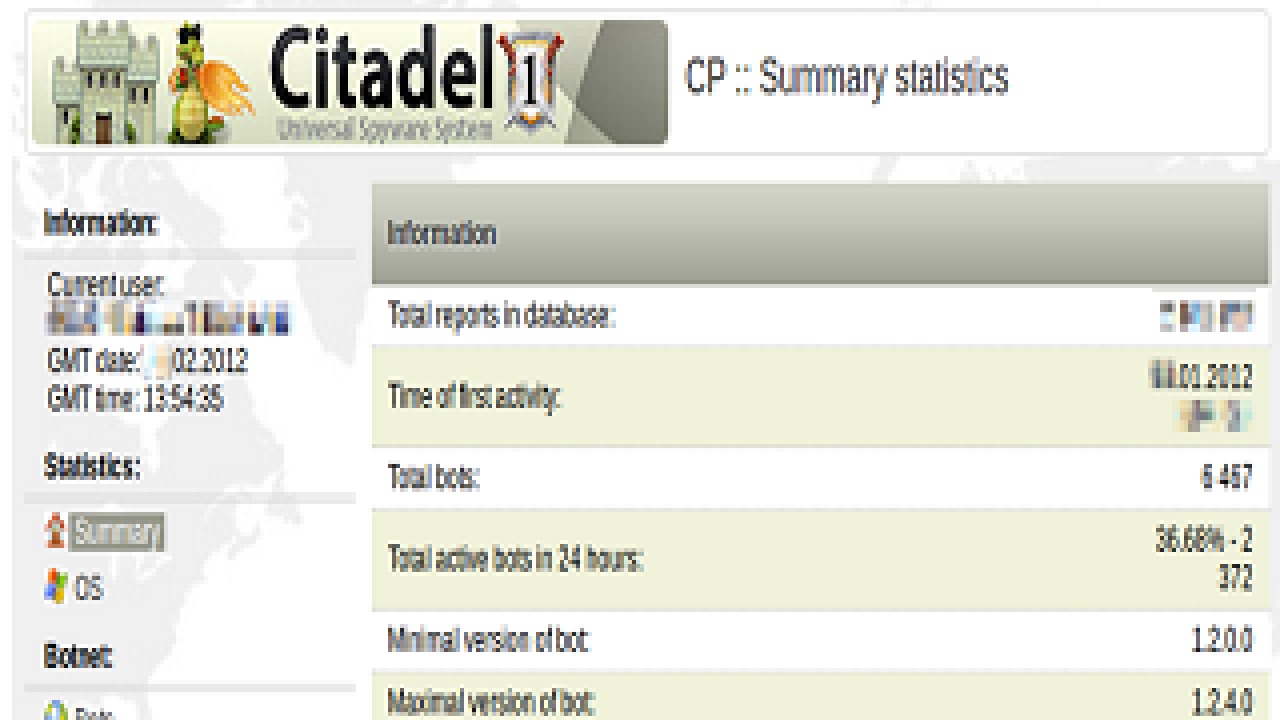
بدافزار Citadel به منظور سرقت اطلاعات شخصی شامل داده های بانکی و اقتصادی کاربران توسط هکرها استفاده می شود. این بدافزار ابتدا در سال 2012 شناسایی شد. Citadel خود بر اساس بدافزار Zeus توسعه یافته است. محققان امنیتی چندین بات نت بزرگ Citadel را در مدت حضور این بدافزار شناسایی کرده اند.
به دلیل انتشار کد منبع به بدافزار Citadel قابلیت های فراوانی اضافه شده است. آخرین نسخه آن شامل قابلیت های ریموت و سرقت داده های مختلف می شود. هم چنین در نسخه های خاص، از بات نت Citadel به منظور شنود آدرس های خاص مانند mail.target-company.com استفاده می شود. بعد از جمع آوری داده ها آن ها را به سرور C&C ارسال می کند.
هنگامی که Citadel در سیستم کاربر نصب شد، فایل تنظیمات را از سرور C&C خود دانلود می کند. تنظیمات شامل سایت ها و برنامه های هدف برای حمله به آن ها می شود. هنگامی که کاربر به این سایت ها و برنامه ها وارد شد، بدافزار تمام داده های کاربر را ذخیره می کند.
تابع های موجود در خانواده Citadel شامل موارد زیر می شود:
Keylogging: ذخیره کلیدهای فشردهشده بر روی صفحه کلید و ارسال آن به سرور
Screenshot and video capturing: ذخیره session مرورگر
Form grabbing: تابعی برای ذخیره داده های کاربر، دقیقا قبل از آنکه رمزنگاری شود.
HTML injection: وارد کردن محتوای HTML به سایت به منظور سرقت داده کاربران
Remote execution: اجرا کدهای مخرب از راه دور
Remote control: کنترل از راه دور سیستم قربانی
Advanced evasion technique: عبور از سیستم های امنیتی و آنتی ویروس ها
Anti-research technique: ویژگی خاصی که مانع از شناخته شدن طرز کار بدافزار می شود.
بدافزار Citadel از روش های مختلفی مانند فیشینگ و گودال آب برای انتشار خود استفاده می کند.