about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

انتشار شده در تاریخ

برطرف کردن مشکل امنیتی آی بی ام

شرکت آی بی ام در جریان بر طرف کردن مشکل امنیتی سرور هایش، امکان وارد کردن کدهای «serverless» را به طور کلی بسته است.

به گزارش کارگروه امنیت سایبربان؛ شرکت آی بی ام به دنبال بر طرف کردن مشکل امنیتی سرور های خود است. از این رو شرکت یاد شده برای مرتفع کردن برخی مشکلات، امکان وارد کردن کدهای «serverless» را به طور کلی بسته است. با وصله شدن این آسیب پذیری امکان دسترسی از راه دور به سرور ها مختل می شود.

این اولین باری است که آسیب پذیری کدهای «serverless» به طور عمومی اعلام می شود و شاید دلیل آن برطرف شدن آن باشد.

کارشناسان امنیتی آی بی ام با تلاش های فراوان موفق شدند آسیب پذیری یاد شده را وصله کنند. با مرتفع شدن این مشکل امنیتی، دست هکرها در بسیاری از مسائل بسته شد. در گذشته هکر ها میتوانستند با سوء استفاده از این مشکل امنیتی اطلاعات افراد را استخراج کنند از جمله داده های مربوط به ورود به سیستم، شماره کارت اعتباری و... را تغییر داده یا حذف کنند. همچنین این امکان برای تبهکاران سایبری فراهم بوده تا بتوانند حملات اختلال سرویس توزیع شده (DDoS) را طرح ریزی کنند، در مواردی شاهد بودیم که هکرها با سوء استفاده از منابع سخت افزاری کاربر اقدام به استخراج ارز دیجیتالی کرده اند.

این آسیب پذیری برای اولین بار توسط محققان امنیت سایبری یک شرکت اسرائیلی به نام «PureSec» اعلام شد. منشا این آسیب پذیری در سامانه های رایانش ابری آپاچی «Apache OpenWhisk» بوده که توسط بسیاری از شرکت ها از جمله آی بی ام استفاده می شود است.

آسیب پذیری یاد شده با شناسه «CVE-2018-11756» و «CVE-2018-11757» معرفی شده است.



تازه ترین ها
هشدار
1405/06/31 - 14:38- هوش مصنوعي

هشدار بانک‌ها در مورد ربات‌های خرید مبتنی بر هوش مصنوعی

بانک‌ها هشدار دادند که ربات‌های خرید مبتنی بر هوش مصنوعی، خطرات کلاهبرداری، تقلب و نقض حریم خصوصی داده‌ها را افزایش می‌دهند.

استارتاپ
1405/06/31 - 13:56- هوش مصنوعي

استارتاپ دیپ‌سیک به شورای امنیت سازمان ملل می‌رود

استارتاپ هوش مصنوعی چینی دیپ‌سیک این هفته درباره هوش مصنوعی به شورای امنیت سازمان ملل گزارش خواهد داد.

امضا
1405/06/31 - 13:31- آمریکا

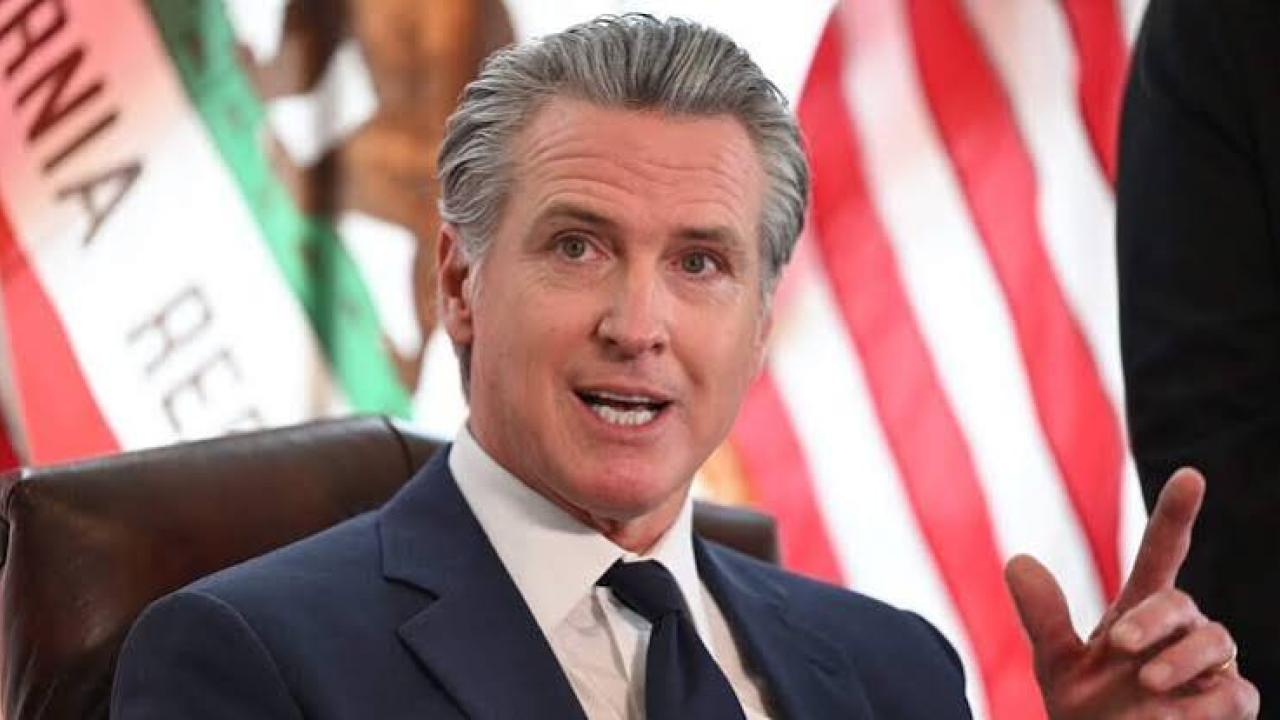
امضا قانون نظارت بر مراکز داده توسط فرماندار کالیفرنیا

فرماندار کالیفرنیا بسته قانونی جامعی را برای نظارت بر مراکز داده امضا کرد.