
about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

نفوذ
1405/05/01 - 19:43- تروریسم سایبری

نفوذ به قلب زیرساخت‌های صنعتی آمریکا؛ جزئیات عملیات «شبکه‌های خاموش»

ایالات متحده رسماً اعلام کرد که ایران در جنگ سایبری، ابتکار عمل را در دست گرفته است.

انتشار شده در تاریخ

بازگشت بدافزار Astaroth با ترفندهای مخفیانه‌تر

گروه Astaroth که معروف به استفاده از ابزارهای قانونی ویندوز برای انتشار بدافزار است، پس از گزارش مایکروسافت در جولای گذشته، بار دیگر فعالیت خود را گسترش داده

به گزارش کارگروه امنیت سایبربان، به نقل از پایگاه اینترنتی ZDNet، در سال گذشته تیم ATP Windows Defender افزایش شدیدی در استفاده از ابزار WMIC در ویندوز را شناسایی کرد. تحقیقات مایکروسافت یک عملیات گسترده ارسال هرزنامه حاوی یک لینک به وب‌سایت میزبان یک فایل میانبر LNK را کشف کرد که دریافت‌کننده این ایمیل در صورت اجرای فایل آن، باعث اجرای ابزار WMIC و چندین ابزار دیگر ویندوز می‌شود. این امر نهایتاً منجر به دانلود و اجرای بدون فایل (fileless) بدافزار در حافظه می‌شود.
تیم تحقیقاتی Microsoft Defender ATP اکنون متوجه شده است که گروه Astaroth به‌طور کامل از استفاده از ابزار WMIC و تکنیک‌های مرتبط پرهیز می‌کند تا راهکارهای شناسایی موجود را دور بزند.
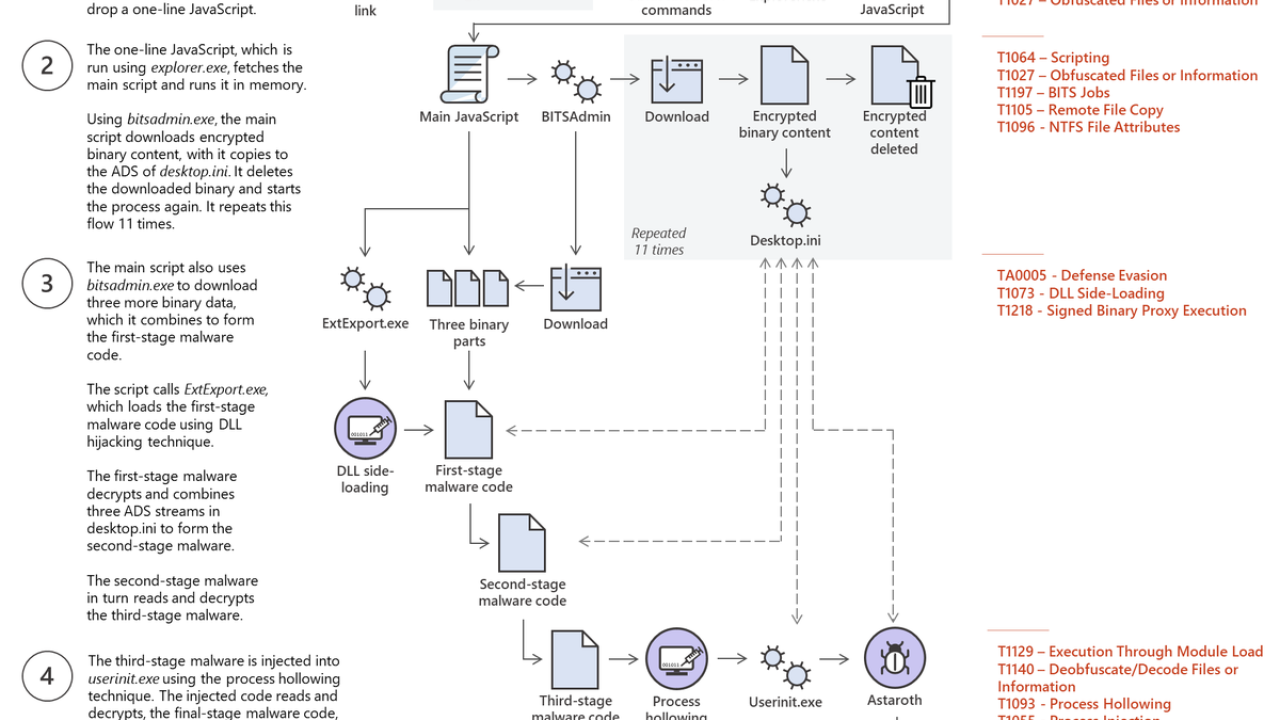
عملیات گروه Astaroth همچنان نیز با ارسال هرزنامه‌های حاوی لینک به فایل LNK آغاز می‌شود، اما در عملیات جدید، این گروه از جریان داده جایگزین یا Alternate Data Streams (ADS) برای مخفی کردن payloadهای مخرب استفاده می‌کند. برای بارگیری payload مخرب، مهاجمین از فرایند قانونی ExtExport.exe سوءاستفاده کردند که یک بردار حمله بسیار غیرمعمول است. استفاده از ADS باعث می‌شود تا جریان داده در File Explorer ویندوز مخفی باقی بماند، درنتیجه مهاجم می‌تواند گذرواژه‌های ایمیل و مرورگرها و همچنین غیرفعال کردن نرم‌افزارهای امنیتی را به‌طور مخفیانه انجام دهد.
ابزار قانونی دیگری که این گروه از آن سوءاستفاده می‌کند، ابزار BITSAdmin است. BITSAdmin یک ابزار خط فرمان برای ایجاد فعالیت‌های بارگیری یا بارگذاری و نظارت بر پیشرفت آن‌ها است. در این حالت، از آن برای بارگیری payloadهای رمزگذاری شده از یک سرور فرمان و کنترل استفاده می‌شود.
فرایند کلی آلودگی توسط این بدافزار در تصویر زیر قابل‌مشاهده است:

Paragraphs

منبع:

تازه ترین ها
برگزاری
1405/07/07 - 18:48- آسیا

برگزاری رویداد مقابله با جرایم سایبری در قزاقستان

رویداد «KazHackStan» بیش از ۱۰۰ متخصص را برای بحث و تبادل نظر پیرامون جرایم سایبری و تهدیدات نوظهور گرد هم ‌می‌آورد.

خسارت
1405/07/07 - 18:38- اقیانوسیه

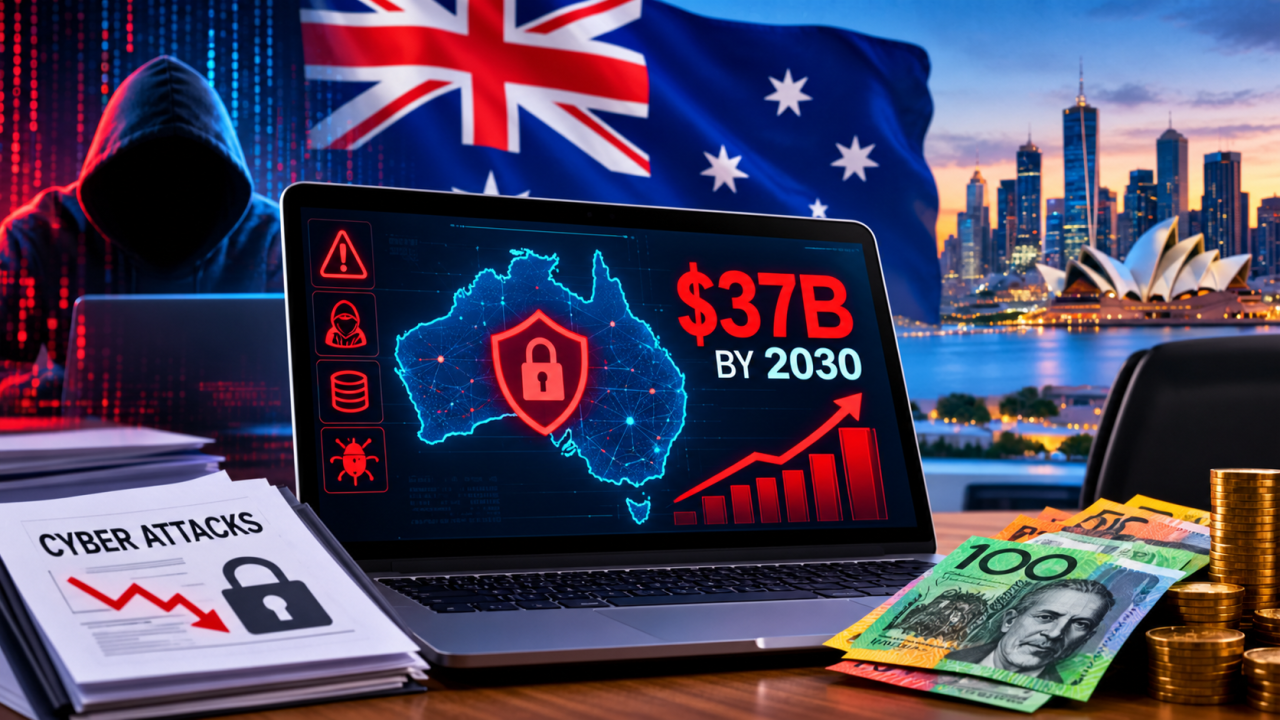
خسارت حملات سایبری به شرکت‌های استرالیایی تا سال ۲۰۳۰

شرکت‌های استرالیایی تا سال ۲۰۳۰ با زیان‌های سایبری سالانه ۳۷ میلیارد دلاری مواجه خواهند شد.

تأکید
1405/07/07 - 17:47- آسیا

تأکید شرکت‌های کوچک و متوسط عربستانی به امنیت سایبری و هوش مصنوعی

شرکت مسترکارت اعلام کرد که اولویت‌ شرکت‌های کوچک و متوسط عربستان، رشد، هوش مصنوعی و امنیت سایبری است.