


about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

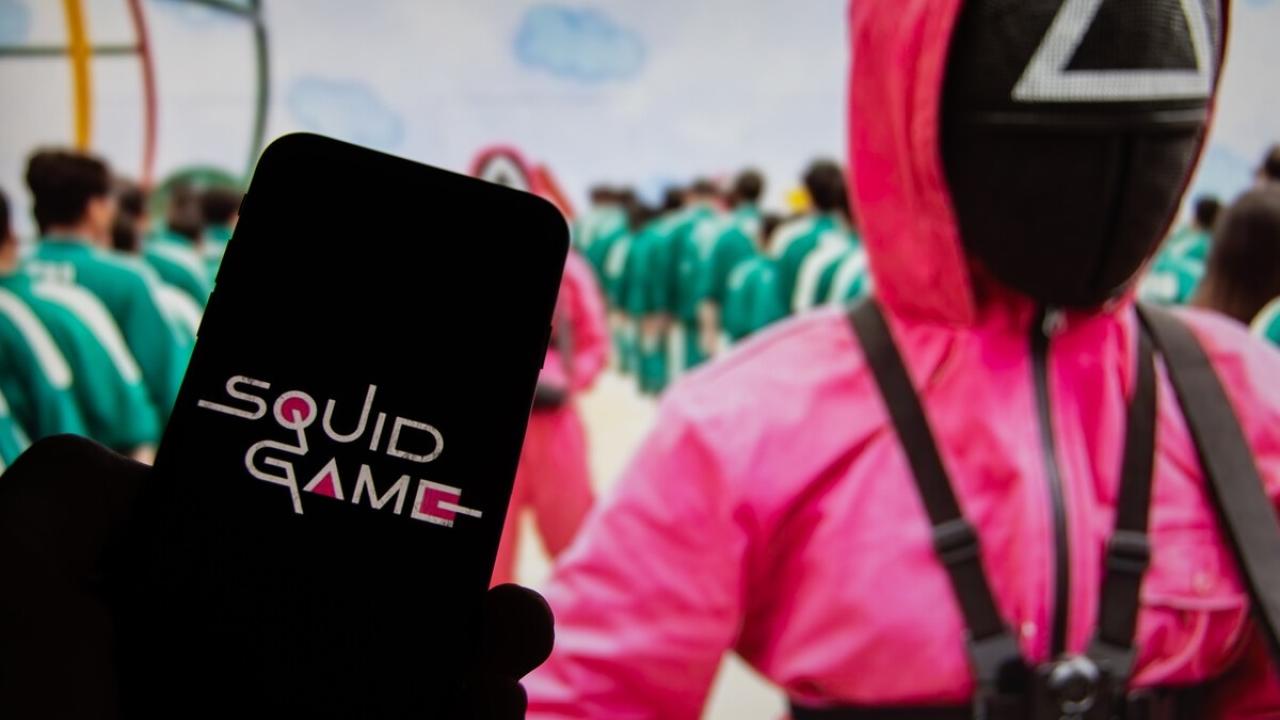
شرکت پروف پوینت مدعی است گروه جرم سایبری TA575 با سوءاستفاده از سریال محبوب بازی مرکب یا همان اسکوئید گیم اقدام به انتشار تروجان بانکی Dridex می کند.

به گزارش کارگروه حملات سایبری سایبربان؛ شرکت امنیت سایبری پروف پوینت شواهدی را مبنی بر سوء استفاده گروه جرم سایبری TA575 از سریال محبوب نتفلیکس یعنی بازی مرکب (اسکوئید گیم) مشاهده کرده است. 

ظاهرا این گروه با استفاده از حربه های مرتبط با این سریال، اقدام به انتشار بدافزار Dridex (دریدِکس) می کند. 

پروف پوینت در وبلاگی نوشت:

TA575 با ارسال ایمیل هایی که خود را در آن یکی از افراد مشغول در سریال بازی مرکب معرفی می کند، مردم را به سوی دانلود فایل های ضمیمه مخرب یا پر کردن برخی فرم های حاوی اطلاعات حساس سوق می دهد. 

این ایمیل ها با عناوینی مانند "بازی مرکب بازگشته است، پیش از همه فصل جدید را مشاهده کنید." یا "برای دسترسی به فصل جدید، از یک کاربر دعوت کنید" به کاربران ارسال می شود.

پروف پوینت مدعی شده هزاران ایمیل این چنینی را شناسایی کرده که صنایع مختلف آمریکا را مورد هدف قرار داده اند. در برخی از این ایمیل ها به کاربر گفته می شود که آن ها می توانند در صورت دانلود و تکمیل فرم ارسالی، در بخش هایی از این سریال حضور پیدا کنند. 

طبق گفته محققین، این ضمیمه ها، فایل های اکسل و ماکروهایی هستند که در صورت فعال سازی، اقدام به دانلود تروجان بانکی دریدکس خواهند کرد. 

تروجان بانکی دریدکس مستقیما اقدام به برداشت پول از حساب بانکی قربانی می کند. لازم به ذکر است این تروجان برای جمع آوری اطلاعات و بارگذاری بدافزار نیز مورد استفاده قرار می گیرد. 

قسمت جالب این ماجرا اینجاست که TA575 با استفاده از شبکه تحویل محتوای اپلیکیشن دیسکورد کار میزبانی و انتقال بدافزار را انجام می دهد.

منبع:

تازه ترین ها
همکاری
1405/07/01 - 15:50- اروپا

همکاری آلمان و هلند در زمینه طراحی تراشه‌های هوش مصنوعی

نخست‌وزیر هلند اعلام کرد که یک نهاد دولتی هلندی در زمینه طراحی تراشه‌های هوش مصنوعی با همتای آلمانی خود همکاری خواهد کرد.

بررسی
1405/07/01 - 15:11- آسیا

بررسی استفاده از سوئیچ‌های برودکام در مراکز داده دولتی چین

چین استفاده از سوئیچ‌های برودکام در مراکز داده دولتی را بررسی می‌کند.

گوگل
1405/07/01 - 14:25- اروپا

گوگل زیر فشار سازمان نظارت بر رقابت بریتانیا

گوگل در بریتانیا با فشارهایی برای گنجاندن دستیارهای هوش مصنوعی در صفحات انتخاب اندروید و کروم مواجه است.