


about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

انتشار شده در تاریخ

انتشار بدافزار CallerSpy

کارشناسان شرکت ترند میکرو بدافزاری به نام CallerSpy شناسایی کرده‌اند که کاربران اندروید را هدف قرار می‌دهد.

به گزارش کارگروه حملات سایبری سایبربان؛ به‌تازگی کارشناسان شرکت ترند میکرو (Trend Micro) بدافزاری به نام کولر اسپای (CallerSpy) شناسایی کرده‌اند که کاربران اندروید را هدف قرار داده و تماس‌های تلفنی، پیام‌های متنی را ردیابی می‌کند. کارشناسان این تهدید را نخستین بار در ماه مه 2019 شناسایی کردند که طی آن یک صفحه جعلی گوگل برنامه چتی به نام Chatrious را تبلیغ می‌کرد که بلافاصله پس از شناسایی، این صفحه با فایل APK ناپدید شد و مجدداً در ماه اکتبر در قالب برنامه چت Apex App ظهور کرد. هر دو برنامه فقط یک صفحه‌نمایش برای کولر اسپای بودند.

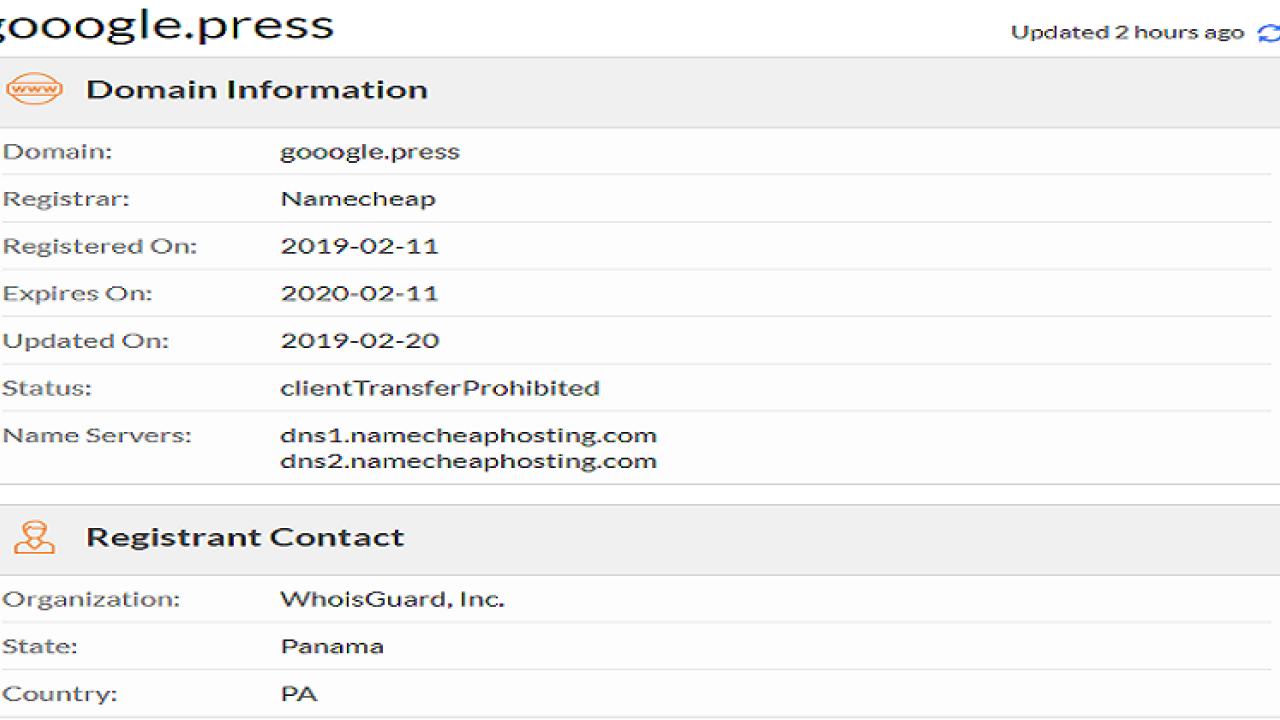
سایت مخربی که در آن برنامه‌های آلوده به کولر اسپای قرار دارند به گوگل شبیه‌سازی‌شده است، اگرچه بررسی URL نشان می‌دهد که در کلمه گوگل یک حرف O اضافی وجود دارد که متأسفانه در برخی از مرورگرهای موبایل این اطلاعات همیشه مشهود نیستند. کارشناسان اعلام کردند این دامنه در فوریه 2019 ثبت‌شده بوده و هیچ‌گونه اطلاعاتی در خصوص مالکان آن وجود ندارد. 
Paragraphs

اگرچه این بدافزار تحت پوشش برنامه‌های چت توزیع می‌شود، اما چنین عملکردی ندارد و قابلیت‌های جاسوسی بسیاری دارد بدین نحو که برنامه‌های حامل این بدافزار پس از بارگیری و اجرا، به سرور کنترل و فرمان متصل شده و منتظر فرامین بعدی می‌گردند. در ادامه کولر اسپای قادر است طبق دستورات اپراتورهای خود، اطلاعات گزارش تماس‌ها، پیام‌های متنی، فهرست مخاطبین و فایل‌های دستگاه را جمع‌آوری کرده و از یک میکروفون برای ضبط صداهای محیط استفاده کند و همچنین می‌تواند از هرگونه اقدامات کاربر اسکرین شات بگیرد و تمام داده‌های سرقت شده را به مهاجمان منتقل نماید. کارشناسان ترند میکرو هنوز نمی‌دانند انگیزه مهاجمان چیست و این کمپین مخرب دقیقاً علیه چه کسانی راه‌اندازی می‌شود. اگرچه فعلاً این بدافزار فقط مختص کاربران اندروید است، اما بخش بارگیری‌های سایتی که برنامه‌های چت جعلی در آن قرار دارند نشان می‌دهد مهاجمان قصد دارند نسخه‌هایی را برای اپل و ویندوز نیز منتشر نموده و کولر اسپای را در یک کمپین مخرب فراگیری مورداستفاده قرار دهند.  

منبع:

تازه ترین ها
مدیرعامل
1405/07/02 - 11:20- هوش مصنوعي

مدیرعامل انویدیا : شرکت‌های هوش مصنوعی نباید از قوانین ضد انحصار معاف شوند

مدیرعامل انویدیا اعلام کرد که شرکت‌های هوش مصنوعی نباید از قوانین ضد انحصار یا قوانین مربوط به مسئولیت حقوقی معاف شوند.

افزایش
1405/07/02 - 11:17- آسیا

افزایش چشمگیر حملات سایبری در امارات و عربستان

کارشناسان اعلام کردند که حملات سایبری خودکار و پیچیده در امارات و عربستان سعودی در نیمه اول سال ۲۰۲۶ افزایش چشمگیری داشته است.

هشدار
1405/07/02 - 11:07- هوش مصنوعي

هشدار شرکت‌های هوش مصنوعی درباره خطرات این فناوری برای بشریت

شرکت‌های پیشرو در حوزه هوش مصنوعی جهان به شورای امنیت سازمان ملل متحد درباره خطرات این فناوری برای بشریت هشدار دادند.