


افشای مکانیزم حملات تیم Pitty Tiger
تیم Pitty Tiger در حملات خود از انواع مختلف بدافزارها استفاده کرده است که تعدادی از آن ها را خود توسعه داده اند. اما این تیم هیچ آسیب پذیری 0-day را کشف نکرده است.
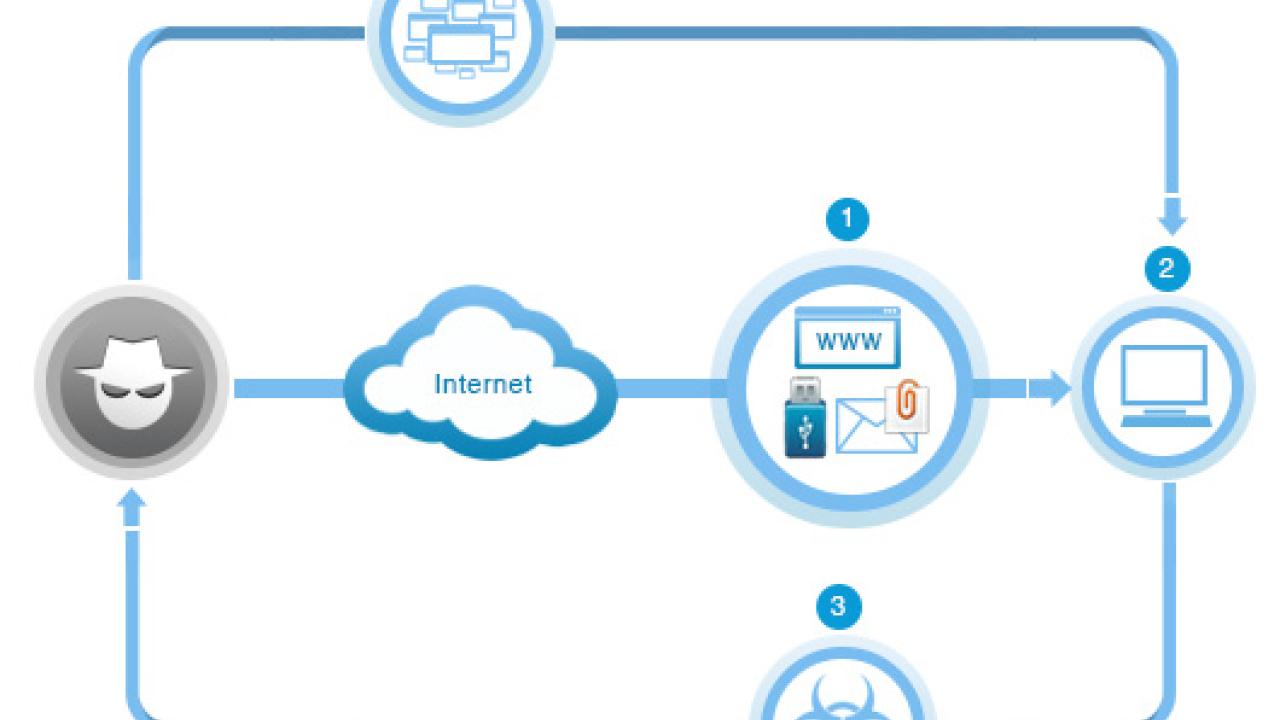
قدم های اولیه این تیم برای رخنه به کمپانی ها حمله phishing است. هم چنین آن ها از آسیب پذیری محصولات مختلف Microsoft استفاده می کنند تا بدافزارهای خود را وارد سیستم قربانی کنند. آن ها از آسیب پذیری HeartBleed نیز برای دسترسی مستقیم به اعتبارنامه ها استفاده کرده اند.
بدافزارهای استفاده شده توسط این تیم :
PittyTiger
Troj/ReRol.A
CT RAT
MM RAT
Paladin RAT
بدافزار PittyTiger یک عضو از خانواده بدافزارهای توسعه یافته توسط این تیم است که در ماه ژوئن سال 2014 شناخته شد.
یکی از راه های مورد علاقه این تیم برای آلوده کردن کاربر استفاده از آسیب پذیری CVE-2012-0158 درMicrosoft Office Word است. این تیم همچنین از آسیب پذیری CVE-2014-1761 که جدیدتر است، استفاده کرده است.
Troj/ReRol.A برای آغاز حمله استفاده می شود. بعد از آن معمولا PittyTiger rat در سیستم قربانی نصب می شود. گام جدی تر بعدی نصب CT RAT است. این بدافزار نوع پیشرفته ای PittyTiger است زیرا درخواست های متعددی از هر دو برای ارتباط با سرورC&C کشف شده است.
البته این تیم از بدافزارهای دیگری مانند Troj/Goldsun-B نیز استفاده کرده است که یک بدافزار دسترسی از راه دور است. Paladin RAT از دیگر بدافزارهای مورد علاقه آن ها برای دسترسی از راه دور است.
مانند دیگر تیم های هک، Pitty Tiger برای سرورهای C&C خودش، دامنه هایی با نام آنتی ویروس های معروف، انتخاب می کند.
در اینجا اطلاعات جالبی از تمام ارتباط های ریموت دسکتاپ به یکی از سرورهای C&C مشاهده می کنید.

همانطور که می بینید بیشتر ارتباط ها از کشور چین است.
بر اساس اطلاعات شنود شده، احتمال دارد که روابط و نقش افراد در این گروه به شکل زیر باشد.

بر اساس اسناد به دست آمده TooT مدیر شبکه باتنت این تیم است که تنها یک نفر است نه یک تیم.
در بخش توسعه بدافزارAutomn Snow و Cold Air Kiss کار می کنند که ممکن است جزو این تیم نباشند و تنها فروشنده بدافزار باشند.
Chen مدیر این تیم است که دستورات لازم به تیم را می دهد و پیشروی کار را بررسی می کند. Lilly نیز رابط میان مشتریان و Chen است.


