


about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

اداره تحقیقات فدرال برخی از خصوصیات گروه باج افزاری «Hive» را فاش کرد. 

به گزارش کارگروه امنیت سایبربان؛ سازمان اف‌بی‌آی (FBI) جزئیات فنی و برخی از خصوصیات مربوط به حملات گروه باج افزاری هایو (Hive) را افشا کرد. اف‌بی‌آی لینک سایت نشت داده را که در آن هایو داده‌های مسروقه شرکت‌ها را منتشر می‌کند، فاش کرده است.  

این سازمان اعلام کرد باج افزار قبل از آغاز رمزگذاری، فایل‌های با ارزش را سرقت می‌کند تا متعاقباً قربانی را با تهدید به انتشار آن‌ها وادار به پرداخت باج نماید. اپراتورهای هایو در دستگاه‌های هدف فرایندهای پشتیبان گیری، کپی فایل و راه‌حل‌های امنیتی همچون ویندوز دیفندر را که می‌توانند مانع رمزگذاری داده‌ها شوند، جستجو می‌کنند. 

سپس اسکریپت hive.bat راه‌اندازی می‌کنند که فرایند پاک‌سازی انجام داده و پس از حذف فایل اجرایی برنامه مخرب هایو، خود را حذف می‌کند.

اسکریپت دیگری به نام shadow.bat اقدام به حذف کپی‌های سایه، فایل‌های پشتیبان و اسنپ‎ شات‌ها کرده و خود را از دستگاه هک شده حذف می‌کند.

برخی از قربانیان حملات باج افزاری هایو گزارش داده‌اند مهاجمان با آن‌ها تماس گرفته و بابت فایل‌های مسروقه باج طلب کرده‌اند. مدت زمان اولیه پرداخت باج 2 تا 6 روز بوده و در برخی موارد نیز تمدید شده است.

برخی از فایل‌هایی که در حملات باج افزاری هایو مشاهده‌شده‌اند، Winlo.exe ،7zG.exe ،Winlo_dump_64_SCY.exe نام داشته‌اند. مهاجمان از سرویس‌های تبادل فایل Anonfiles ،MEGA، Send.Exploit ،Ufile یا SendSpace نیز استفاده کرده‌اند. 

گروه هایو به چندین ارائه‌دهنده خدمات پزشکی و سازمان ازجمله یک شرکت هواپیمایی اروپایی و سه شرکت در ایالات‌متحده حمله کرده است. قربانیان دیگر این گروه باج افزاری در استرالیا، چین، هند، هلند، نروژ، پرو، پرتغال، سوئیس، تایلند و انگلستان واقع‌شده‌اند.

منبع:

تازه ترین ها
نگرانی
1405/07/01 - 11:40- آفریقا

نگرانی کسب و کارهای آفریقایی از ضررهای ناشی از جرایم سایبری

ضرر ۳ میلیارد دلاری جرایم سایبری، نگرانی‌های امنیتی کسب و کارها را در سراسر آفریقا افزایش داده است.

برگزاری
1405/07/01 - 11:28- بین الملل

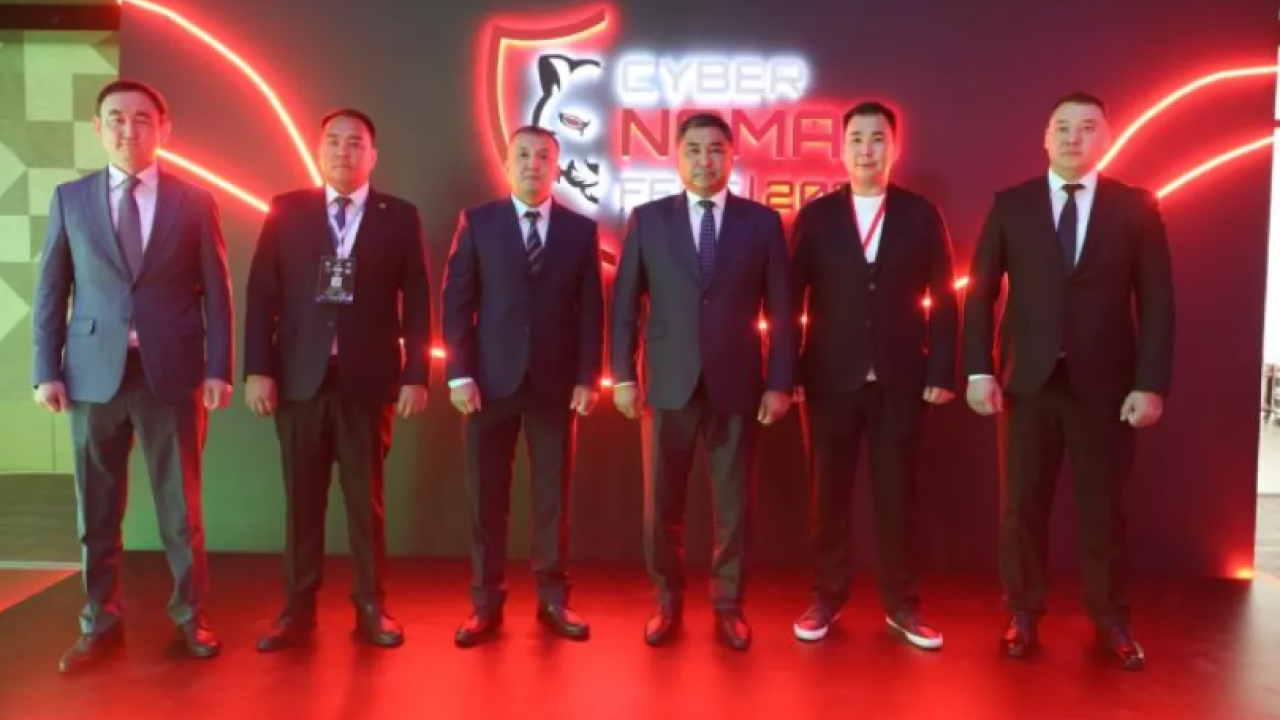
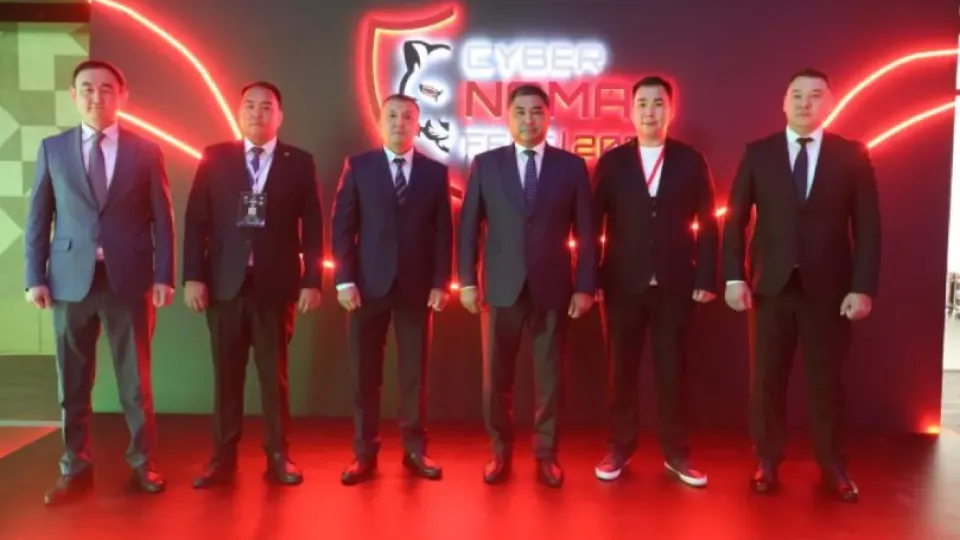
برگزاری نخستین نشست کمیسیون بین‌سازمانی امنیت سایبری در بیشکِک

بیشکِک میزبان نخستین نشست کمیسیون بین‌سازمانی امنیت سایبری در چارچوب جشنواره ملی «CYBERNOMAD FEST 2026» بود.

آسیب‌پذیری
1405/07/01 - 11:22- آسیا

آسیب‌پذیری بالای سایبری در بخش دریایی آذربایجان

به گفته شرکت آمریکایی هانی‌وِل (Honeywell)، بخش دریایی با آسیب‌پذیری بالای سایبری فناوری عملیاتی مواجه است.