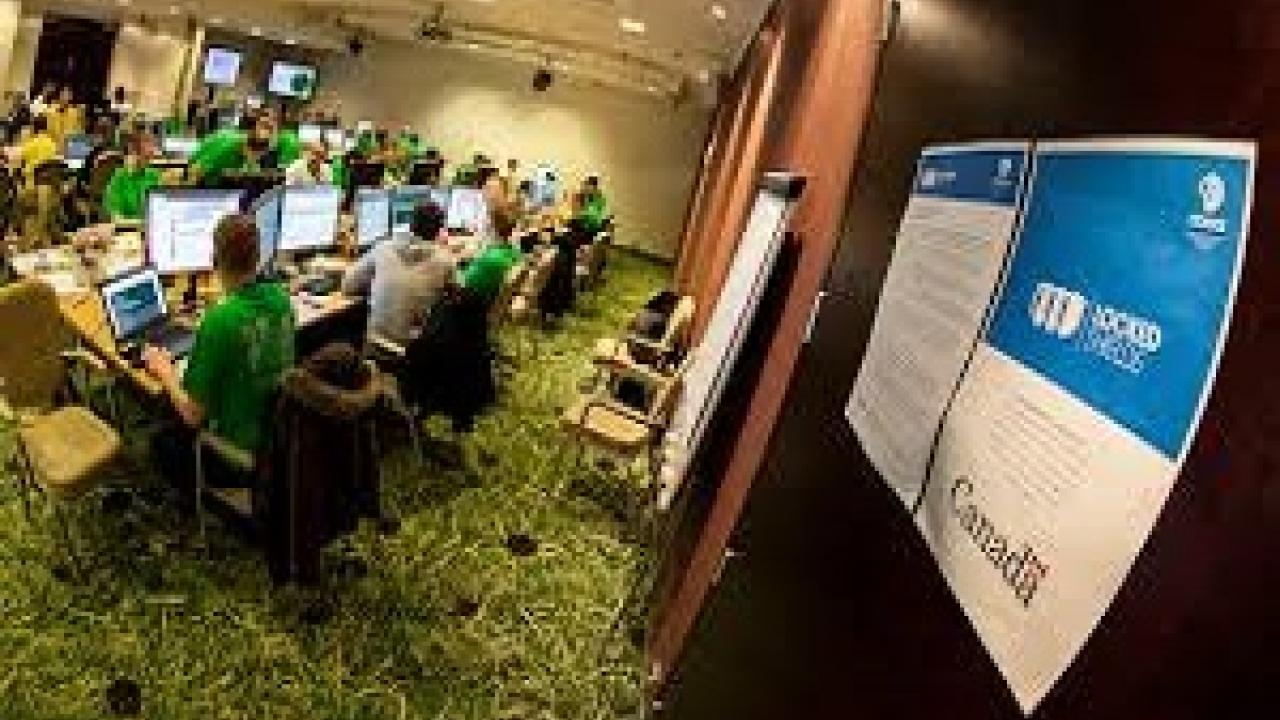



اعلام نتیجه نهایی مانور دفاع سایبر ناتو
این مانور بزرگ که به نام لاکد شیلدز (Locked Shields) معروف است، در اواخر ماه آوریل در استونی برگزار شد. هدف از برگزاری این مانور ارتقای تواناییهای ناتو درزمینهی دفاع سایبر، معرفی فناوریهای نوین و مؤثر بر روی بازارهای دنیا، تهدیدات امنیت سایبر، تشخیص تهدیدات و مقابله با حملات سایبری در مقیاس وسیع بود. در این دور از مانور گروهی از مرکز NATO Computer Incident Response Capabiliy که نمایندهی جمهوری چک بودند، برندهی این دوره از مانور بزرگ دفاع سایبر ناتو شدند. همچنین استونی و لهستان به ترتیب مقامهای دوم و سوم را به دست آوردند. مرکز مذکور در سال ۲۰۰۳ ایجاد شد. این مرکز برای حفاظت ناتو در برابر حملات سایبری تشکیلشده است. برخی شرکتهای ادارهکنندهی این مرکز عبارتاند از:
۱. شرکت تجهیزات نظامی آمریکایی نورثروپ گرومن (Northrop Grumman).
۲. شرکت فینمکانیکای انگلیس (Finmeccanica UK) که یک شرکت مهندسی هوا و فضا است.
۳. شرکت سلکس سیستمز اینتگریشن (SELEX Systems Integration) که یک شرکت ایتالیایی در صنعت هوا و فضا است.
مرکز NCIRC بر روی تشخیص و پاسخ به حوادث سایبری تمرکز میکند. این مرکز چندین کلاس آموزشی برای تقویت کارمندان خود بهمنظور مدیریت حوادث سایبر برگزار کرده است؛ اما به نظر میرسد که باید توضیح مختصری راجع به نحوهی برگزاری این مانور ناتو داده شود.
حملهکنندگان در این مانور که بهعنوان گروه قرمز معروف بودند، در یک شبیهسازی سعی میکردند که به سامانههای زیرساختهای حیاتی یک کشور نفوذ و شبکههای آن را فلج کنند. مدافعان که نام آنها گروه آبی بود نیز سعی داشتند که سامانههای خود را کنترل کنند ولی حق مقابلهبهمثل را نداشتند. در این مانور، شرکتکنندگان باید از شبکههای خود در برابر هزاران حمله و پانزده نوع بدافزار مختلف دفاع میکردند. یکی از نمایندگان مرکز سایبری ناتو گفت: «سناریوهایی که در این مانور بهعنوان تهدیدات سایبری مطرح میشوند بر پایهی فناوریهای واقعی و روشهایی که برای حملهی سایبری وجود دارد، است». جان پریسالیو (Jaan Priisalu) یکی از اعضای ارشد مرکز تعالی همکاریهای دفاع سایبر ناتو در مورد چگونگی این مانور گفت: «کلید اصلی برنده شدن در این مانور این بود که اجازه ندهید شبکهی خودتان در خلال مانور فلج شود. گروههای مدافع قبل از شروع کار باید از نوع دفاعی که میخواستند انجام دهند اطلاعاتی را کسب میکردند. نکتهی مهم این بود که یک گروه بفهمد گروه رقیب خود چه عملی را دارد انجام میدهد.»






