about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

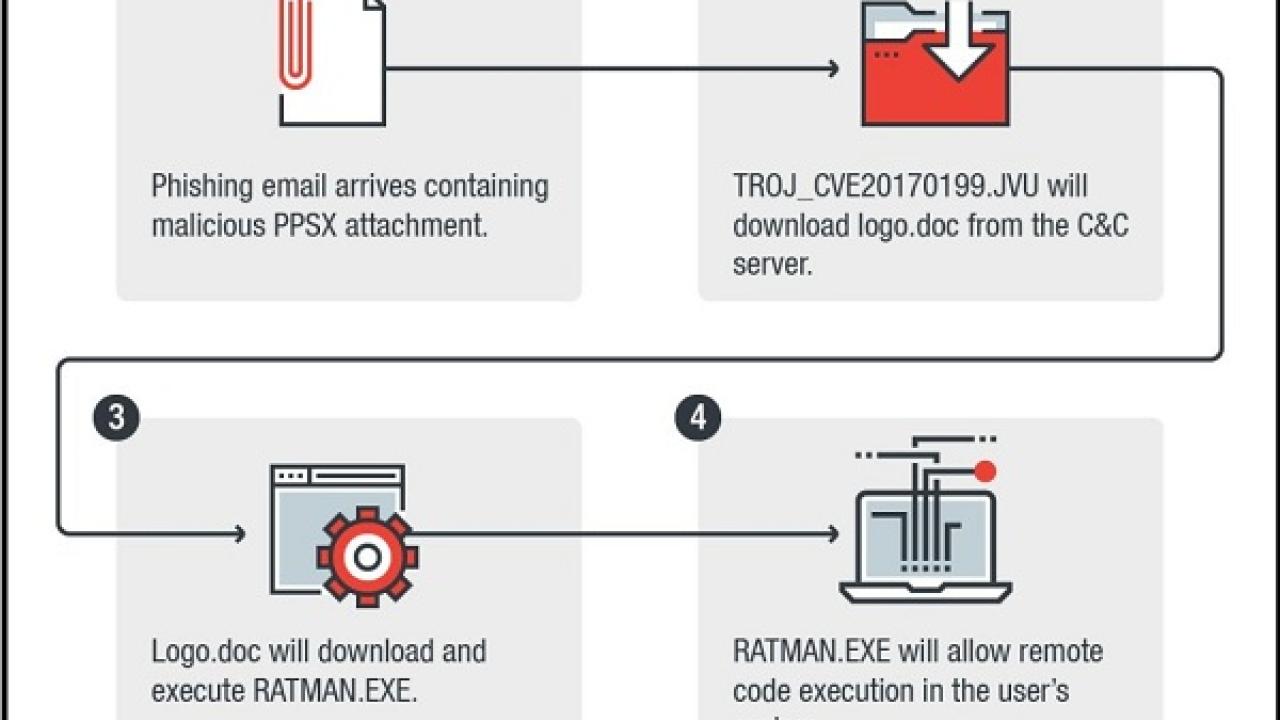
براساس گزارش موسسه ترند میکرو مجرمان اینترنتی با استفاده از آسیب‌پذیری CVE-2017-0199 برای راه‌اندازی نرم‌افزارهای مخرب از اسلایدهای پاورپوینت استفاده می‌کند.


به گزارش کارگروه امنیت سایبربان؛ در ماه آوریل مایکروسافت آسیب‌پذیری CVE-2017-0199 را در Office پس از تهدیدهایی که هکرها از آن به‌طور بی‌رحمانه استفاده می‌کردند، کشف کرد. هکرها با استفاده از اسناد Rich Text File (RTF)، سوءاستفاده از یک نقص در رابط Object Linking and Embedding (OLE) را برای ارائه نرم‌افزارهای مخرب مانند Trojan بانکداری DRIDEX انجام دادند. کارشناسان موسسه ترند میکرو معتقدند همان نقص برای ارائه نرم‌افزارهای مخرب از طریق نمایش اسلاید پاورپوینت مورد سوءاستفاده قرار می‌گیرد.
اسناد به‌عنوان‌ یک پیوست همراه با فایل‌های فیشینگ که وانمود می‌کند توسط یک شریک تجاری ارسال و تحویل داده می‌شود، این پیام الزاماً درخواستی است که شامل سایر اسناد تجاری نمی‌شود، بلکه یک اسلاید پاورپوینت مخرب پرونده (PPSX) است که از آسیب‌پذیری CVE-2017-8570 استفاده می‌کند؛ کارشناسان معتقدند که مهاجمان از این آسیب‌پذیری مایکروسافت آفیس برای اجرایی شدن این حمله استفاده می‌کنند.
پس از اجرای فایل و راه‌اندازی اسلایدهای پاورپوینت و نمایش انیمیشن‌ها، یک فایل به نام logo.doc بارگذاری می‌شود.
جاوا اسکریپت یک دستور PowerShell برای دانلود و اجرای RATMAN.EXE از سرور و C & C را اجرا می‌کند. این فایل یک نسخه Trojanized ابزار قانونی REMCOS از راه دور (RAT) است.
با این ترفند مهاجمان دسترسی کامل به رایانه قربانی را پیدا می‌کنند. Trend Micro اشاره کرد که اهمیت حفظ به‌روزرسانی نرم‌افزارها و احتیاط بیشتر هنگام باز کردن اسناد ارائه‌شده از طریق ایمیل اسپم و یا کلیک بر لینک تعبیه‌شده است. ضمناً این ابزار با استفاده از یک محافظ ناشناس دات نت جهت جلوگیری از تشخیص استفاده می‌کند.

Paragraphs
اسلاید-
اسلاید- پاورپوینت - نرم‌افزارهای- مخرب
تازه ترین ها
انتقادها
1405/06/30 - 21:09- اروپا

انتقادها از صدراعظم آلمان به دلیل اظهاراتش درباره آزادی بیان

فریدریش مرتس، صدراعظم آلمان اظهار داشت که کاربران اینترنت باید برای مقابله با اطلاعات نادرست در فضای آنلاین، از نام‌های واقعی خود استفاده کنند.

پیش
1405/06/30 - 20:30- سایرفناوری ها

پیش سفارش لپ‌تاپ‌های ۸۹۹ دلاری توسط گوگل

گوگل پیش سفارش لپ‌تاپ‌های ۸۹۹ دلاری خود را که مبتنی بر هوش مصنوعی جمینای هستند، آغاز کرد.

گزارش
1405/06/30 - 19:36- آسیا

گزارش مستقیم کودک‌آزاری به مقامات هند توسط گوگل

گوگل محتوای مربوط به کودک‌آزاری را مستقیماً به مقامات هند گزارش می‌دهد.