



به گزارش کارگروه حملات سایبری سایبربان؛ کارشناسان شرکت امنیت سایبری اسرائیلی سایبریزن (Cybereason) و سنتینل وان (SentinelOne) مدعی شدند اعضای گروه هکری لازاروس (Lazarus) کره شمالی دسترسی به سیستمهای آلوده را از اپراتورهای بدافزار تریکبات (TrickBot) خریداری کرده و از ماژول جدید این بدافزار تحت عنوان انکور (Anchor) در حملات سایبری خود استفاده میکنند. اپراتورهای تریکبات دسترسی به شبکهای از سیستمهایی را که توسط این بدافزار آلودهشدهاند را به دیگر مجرمان سایبری منجمله هکرهای دولتی میفروشند و مشتریان نیز میتوانند از تریکبات استفاده کرده و بدافزار اختصاصی خود را نصبکرده و بر اساس اهداف خود از دیگر ماژولهای تروجان استفاده نمایند.
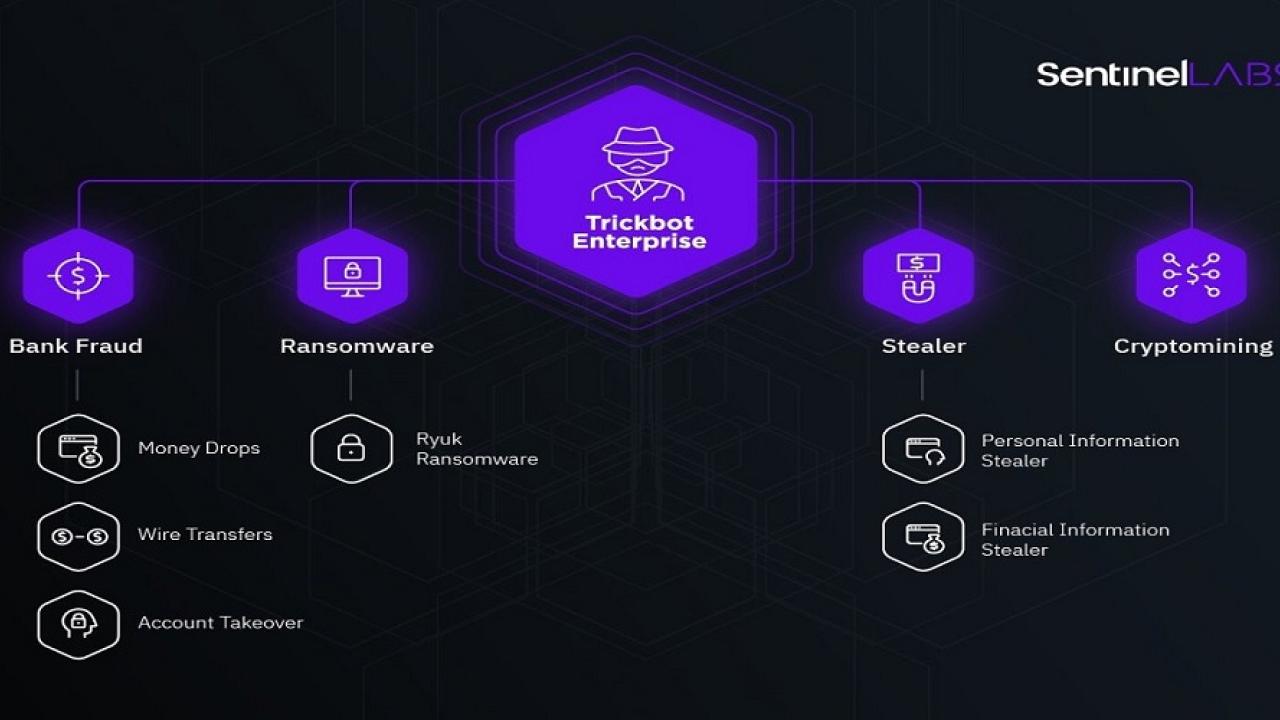
به گفته محققان شرکت سنتینل وان، انکور جعبهابزاری است که در گونه جدیدی از بدافزار ادغامشده و بهعنوان زیرساختی جامع جهت حمله به شرکتهای بزرگ اختصاصیافته است. هکرهایی که از انکور، ماژول جدید تریکبات، جهت حمله به شرکتهای بزرگ استفاده میکنند، تازمانی که دادهها را سرقت نکردهاند و یا حتی بعد از انجام عملیات، طی چندین هفته یا چندین ماه ناشناخته میمانند.
انکور متشکل از شبکهای از ماژولهای فرعی است که قابلیتهای مختلف داشته و برای حملات هدفمند اختصاصیافتهاند. برخی از این ماژولهای فرعی جهت توزیع درون شبکههای شرکتها و نصب درب پشتیها، حمله به دستگاههای پایانههای فروش یا پوز (POS) و جستجوی دادههای کارتها در رم اختصاصیافته و برخی دیگر نیز پس از آلوده سازی، سیستم را پاکسازی میکنند تا ردپایی بهجای نماند.
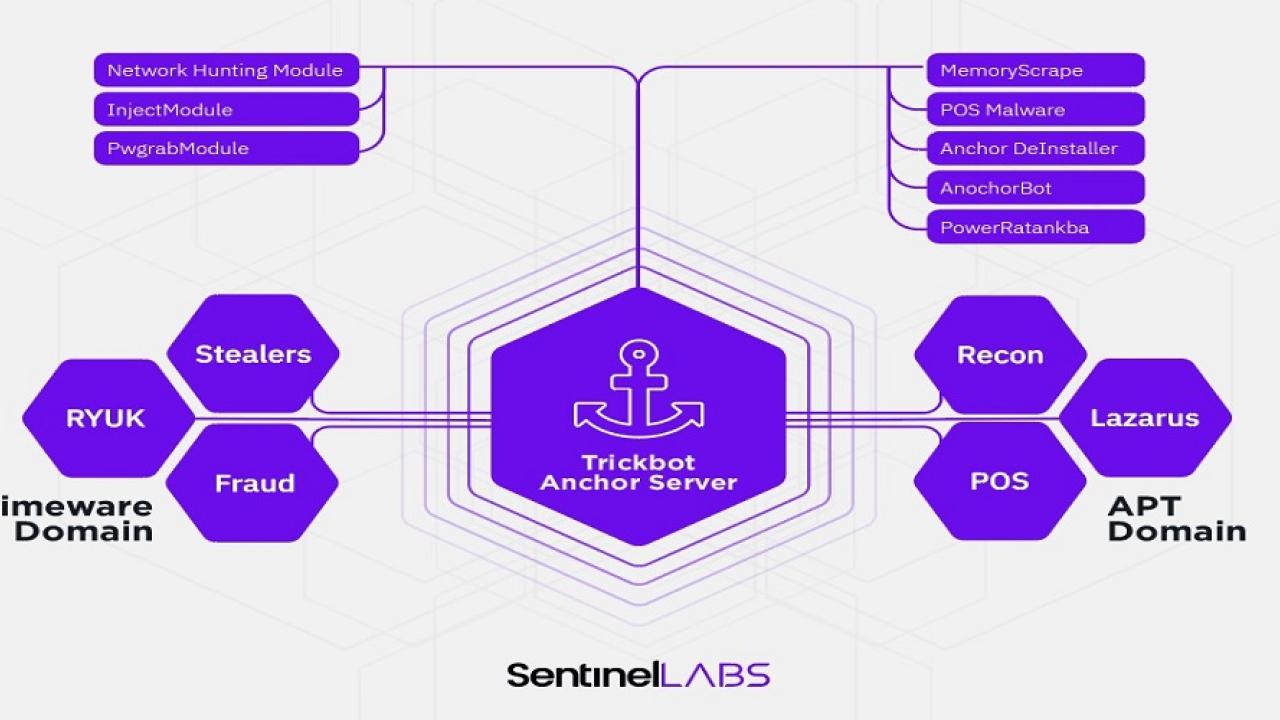
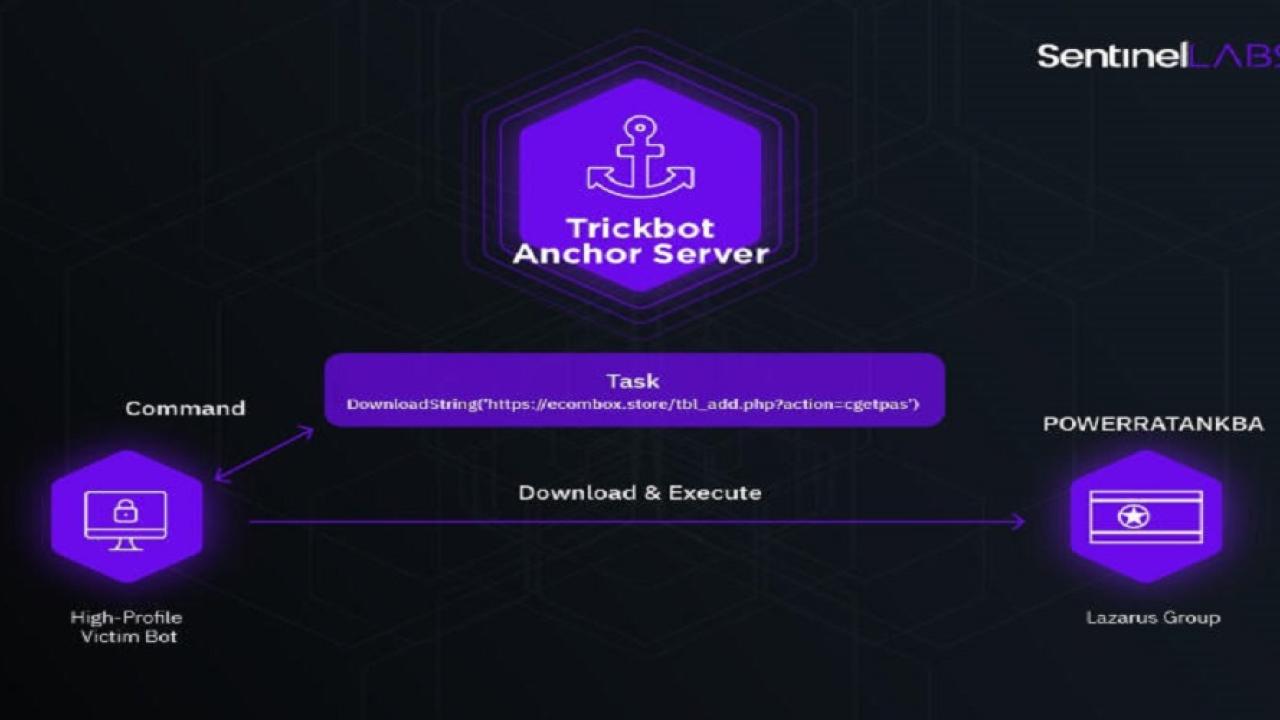
انکور ابزاری مختص گروههای هکری علاقهمند به جاسوسی اقتصادی و اپراتورهای بدافزارهای پایانه فروش بوده و مشتریانی نیز از میان هکرهای دولتی منجمله گروه لازاروس پیداکرده است. این گروه دسترسی به سیستم آلوده به باتنت تریکبات را اجاره کرده و سپس از انکور جهت نصب PowerRatankba، درب پشتی PowerShell در شبکه شرکت ناشناسی بهره گرفته است.
به اعتقاد کارشناسان شرکت سنتینل وان، هکرهای کره شمالی معمولاً جاسوسی سایبری کرده و حملات خود را با انگیزه مالی انجام میدهند، اگرچه نمیدانند در شبکه هک شده این شرکت ناشناس چه اهدافی را دنبال کردهاند، تحلیلگران سایبریزن نیز میگویند ماژول انکور از ابتدای سال 2019 در برخی کمپینهای هدفمند علیه شرکتهای تولیدی و مالی باهدف سرقت اطلاعات محرمانه از سیستمهای پوز و سایر اطلاعات محرمانه قربانیان مورداستفاده قرارگرفته است.







