about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

انتشار شده در تاریخ

ادعای حمله ایران به زیرساخت های برق آمریکا

یک شرکت امنیتی آمریکایی ادعا کرد هکرهای ایرانی به زیرساخت های کنترل صنعتی این کشور حمله کرده اند.

به گزارش کارگروه حملات سایبری سایبربان؛ شرکت امنیت سایبری صنعتی دراگوس (Dragos) آمریکا، به تازگی ادعا کرد، یک گروه هکری ایرانی به نام راسپیت (RASPITE)، نهادهای آمریکایی، اروپایی، آسیای غربی و شرقی را مورد حمله قرار داده است.

براساس گزارش مذکور، راسپیت از سال 2017 فعالیت خود را آغاز کرده و چندین سازمان دولتی را در آسیای غربی مورد حمله قرار داده است.

راسپیت، سازمان های مختلفی از جمله ارائه دهندگان زیرساخت های برق را مورد حمله قرار داد. البته در حال حاضر مورد آخر تنها به آمریکا محدود می شود.

دراگوس شرح داد، در حال حاضر هکرها به سامانه های کنترل صنعتی تعدادی از ایالت های آمریکا حمله کرده است. به علاوه آنها زیرساخت های برق نیز حمله ور شده اند.

البته دراگوس یادآور شد به نظر نمی رسد راسپیت هم اکنون از توانایی مشابهی برای ایجاد خاموشی های گسترده، به مانند حملات انجام شده به اوکراین برخوردار باشد.

شرکت سیمنتک نیز مدتی قبل از گروه مذکور با نام لیفماینر (Leafminer) یاد کرده، توضیح داد آنها از بدافزاری سفارشی سازی شده و ابزاری لو رفته از NSA استفاده می کنند.

بر پایه ی گزارش سیمنتک، گروه مذکور از یک فهرست متشکل از 809 سازمان هدف، برای حمله استفاده می کرد. با توجه به این که فهرست نام برده کاملا به صورت فارسی نوشته شده است، هکرها به ایران نسبت داده شدند. در این محتوا، کشورهای بسیاری مانند امارات، عربستان، مصر و افغانستان وجود داشتند.

تازه ترین ها
مشارکت
1405/06/31 - 09:28- آسیا

مشارکت چین و ماداگاسکار برای مقابله با کلاهبرداری‌های مخابراتی

چین و ماداگاسکار نخستین عملیات مشترک خود را علیه کلاهبرداری‌های مخابراتی آغاز کردند.

راه‌اندازی
1405/06/31 - 09:21- آسیا

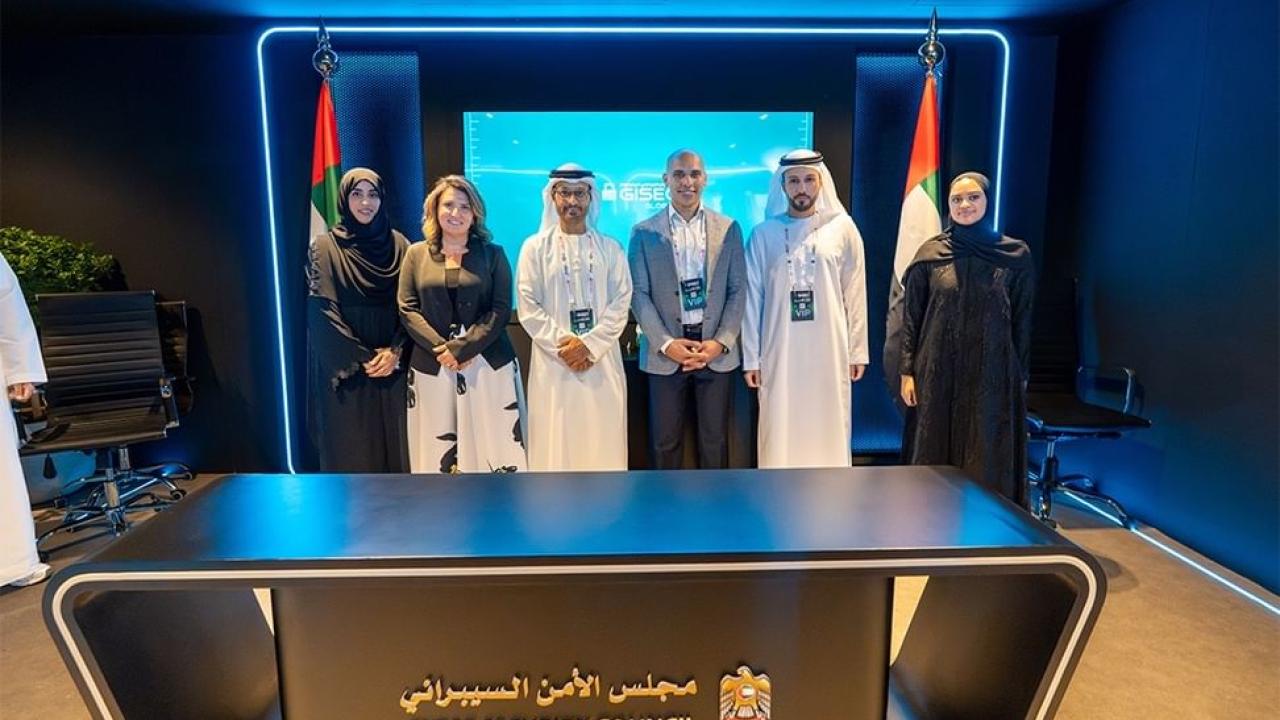
راه‌اندازی استودیو گجت‌های پوشیدنی در امارات

شورای امنیت سایبری امارات با همکاری مِتا، نخستین برنامه «Wearables Studio UAE» را راه‌اندازی کردند.

حکم دادگاهی برای توقف جمع‌آوری داده‌های کاربران لینکدین

لینکدین حکم دادگاهی از یک قاضی در کالیفرنیا مبنی بر توقف جمع‌آوری انبوه داده‌های کاربران دریافت کرد.