about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

نفوذ
1405/05/01 - 19:43- تروریسم سایبری

نفوذ به قلب زیرساخت‌های صنعتی آمریکا؛ جزئیات عملیات «شبکه‌های خاموش»

ایالات متحده رسماً اعلام کرد که ایران در جنگ سایبری، ابتکار عمل را در دست گرفته است.

شرکت امنیت سایبری چک پوینت (Check Point)، جمعه 7 سپتامبر طی گزارشی ادعا کرد که دولت ایران با طراحی بدافزار و جاسوس‌ افزار تلفن‌ های هوشمند هزاران کاربر ایرانی را شنود اطلاعاتی می‌ کند.

به گزارش کارگروه امنیت سایبربان؛ شرکت امنیت سایبری چک پوینت (Check Point)، مدعی شد که طی تحقیقات صورت گرفته روی 240 ایرانی همه آ‌نها به جاسوس‌افزار آلوده‌ شده‌ اند.

تیری کارسن تی (Thierry Karsenti)، معاون شرکت چک ‌پوینت در امور اروپا، جمعه 7 سپتامبر در گفتگو با خبرگزاری فرانسه مدعی شد تا جایی که اطلاع داریم، این نخستین بار است که تکنیک تجزیه‌وتحلیل داده‌های فنی، این حقیقت را نمایان کرده و یک دولت عامل یک حمله سایبری به گوشی‌های تلفن همراه بوده ‌است.»

به ادعای این مقام ارشد در این شرکت امنیت سایبری اسرائیلی، گوشی تلفن‌های هوشمند یک ابزار مطلوب برای خرابکاری است زیرا آن را همه‌ جا با خود می‌برند و همیشه روشن است.

در جریان بررسی‌های چک‌ پوینت ادعا شد، ۲۴۰ نفر که همه آنها ایرانی هستند، در این خرابکاری سایبری هدف قرارگرفته‌ اند.

تیری کارسن تی (Thierry Karsenti)، ادعا کرده که ارزیابی‌ ها نشان می‌دهد دولت ایران در پشت این جاسوسی سایبری قرار دارد.

از طرفی دیگر شرکت امنیت سایبری چک پوینت ادعا کرده که این جاسوس‌ افزار گوشی‌ های هوشمند برخی افراد را در بریتانیا و افغانستان نیز تحت تأثیر قرار داده است.

همچنین کارشناسان امنیت سایبری چک پوینت مدعی شدند که برخی از هواداران داعش و نیز فعالان مدنی کرد و آذری، که ازنظر حکومت ایران می‌توانند یک تهدید محسوب شوند، در این رویداد تحت تأثیر قرارگرفته و روی تلفن ‌های همراه آن‌ها جاسوس ‌افزار نصب‌ شده است.

به ادعای شرکت یاد شده، یکی از این جاسوس ‌افزارها که موردبررسی قرارگرفته، از وب‌ سایت به‌ روز رسانی یک سیستم‌ عامل ناشی می ‌شد که پیش از آنکه به سرور اصلی در روسیه متصل شود، ابتدا به یک نشانی اینترنتی ایرانی ارتباط پیدا می‌کرده است.


تازه ترین ها
تشدید
1405/07/06 - 06:22- آسیا

تشدید برخورد با جرایم سایبری در پاکستان

محسن نقوی، وزیر کشور پاکستان، دستور تشدید برخورد با جرایم سایبری را صادر کرد.

تأکید
1405/07/06 - 06:08- آسیا

تأکید امارات بر مقابله با کلاهبرداری سایبری و پولشویی

امارات در دوران ریاست خود بر گروه ویژه اقدام مالی خاورمیانه و شمال آفریقا، مطالعه منطقه‌ای درباره کلاهبرداری سایبری و پولشویی را آغاز کرد.

هشدار
1405/07/05 - 23:00- آسیب پذیری

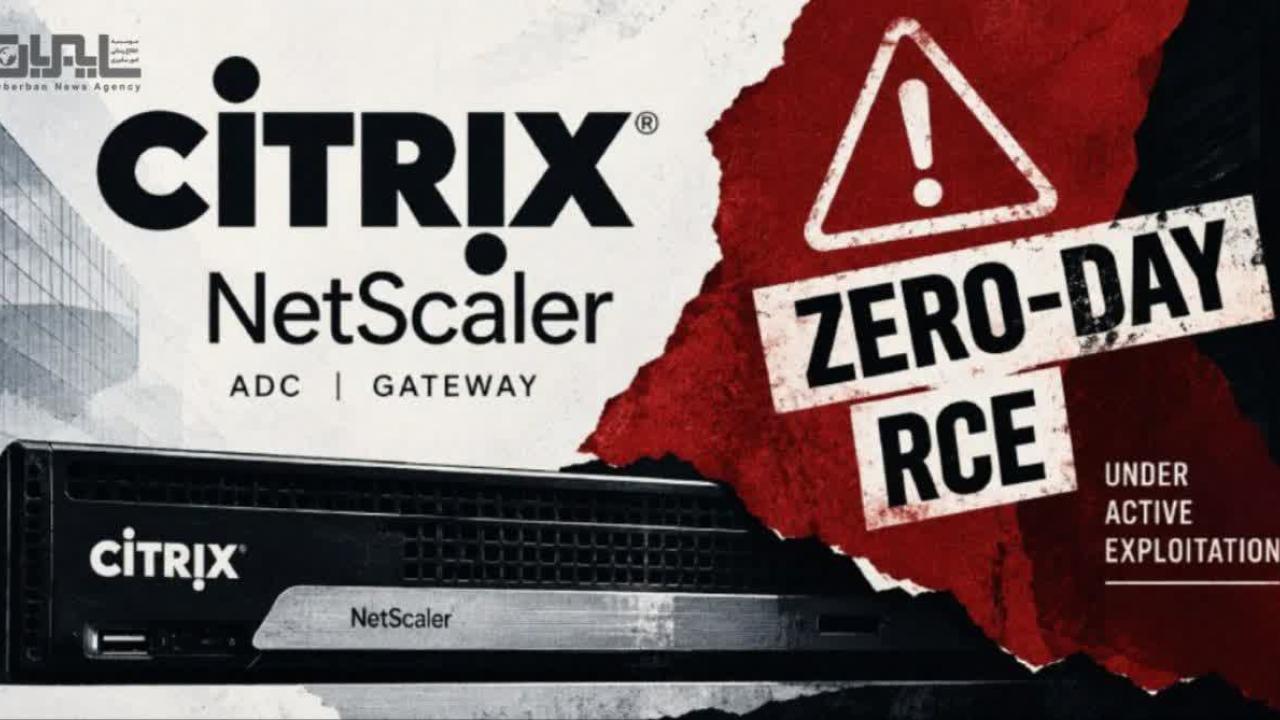
هشدار درباره دو آسیب‌پذیری خطرناک در تجهیزات سیتریکس

دو آسیب‌پذیری روزصفر در «Citrix NetScaler ADC» و «Gateway» شناسایی شده که طبق گزارش‌ها در حملات واقعی مورد سوءاستفاده قرار گرفته‌اند.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.