


about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

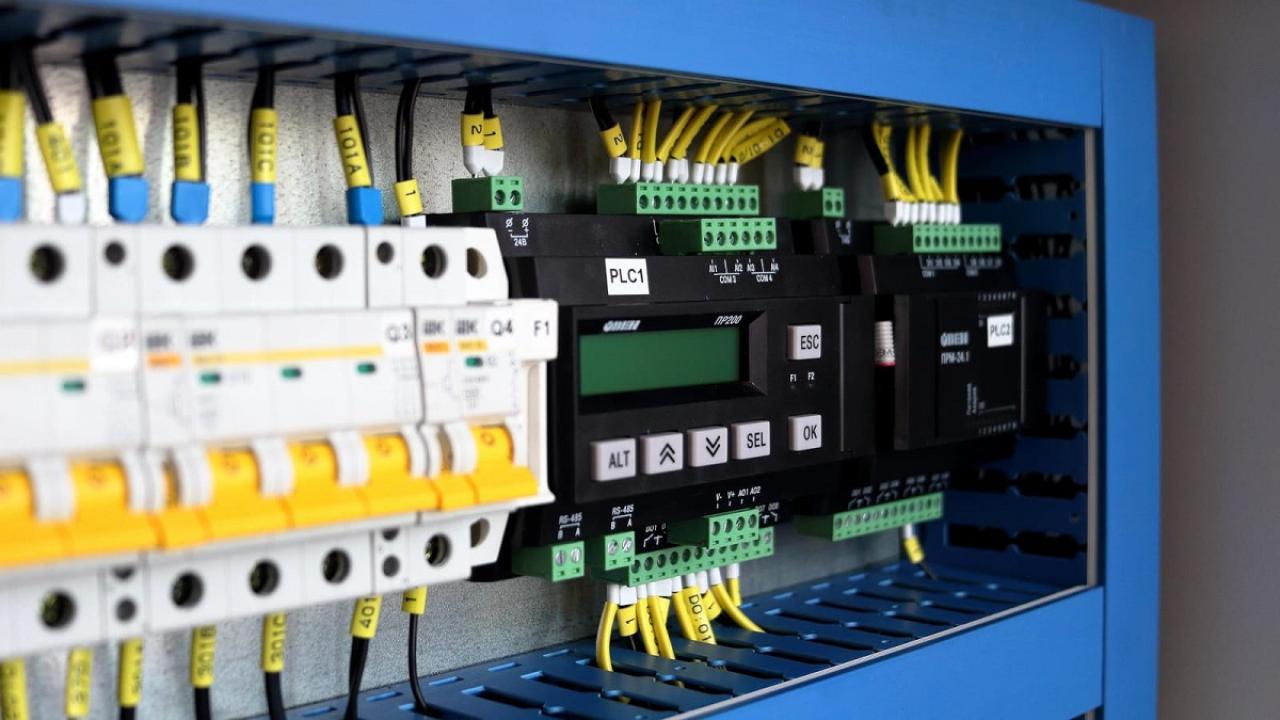
یک بازیگر مخرب سایبری توانسته با استفاده از نرم افزار کرک پسوردی، سیستم های کنترل صنعتی را به بدافزار Sality آلوده کند.

به گزارش کارگروه امنیت سایبربان؛ یک بازیگر مخرب سایبری به منظور ساخت بات نت در نرم افزار کرک پسورد کنترل کننده های منطقی قابل برنامه ریزی (PLCs) در حال آلوده سازی سیستم های کنترل صنعتی می باشد.

این ابزارهای بازیابی پسورد در پلتفرم های شبکه اجتماعی متعددی تبلیغ می شوند. این ابزارها متعهد می شوند ترمینال های رابط انسان و ماشین و PLC شرکت های اتومیشن دایرکت، اومرون، سیمِنز، فوجی الکتریک، میتسوبیشی، ال جی، ویگور، پرو فِیس، الِن برَدلی، وین تِک، اِی بی بی و پاناسونیک را بازگشایی کنند. 

محققین امنیتی شرکت دراگوس یکی از رویدادهای تاثیر گذار بر روی اتومیشن دایرکت را مورد بررسی قرار دادند و متوجه شدند که نرم افزار کِرَک برای استخراج پسورد، آسیب پذیری شناخته شده موجود در دستگاه هدف را بهره برداری قرار داده است. 

اما این ابزار در پشت صحنه اقدام به رها سازی بدافزار Sality (سَلیتی) می کند. این بدافزار، بات نت همتا به همتایی را برای کارهای مختلف به وجود می آورد که برای انجام سریع تر کارهایی مانند کرک پسورد و استخراج ارز دیجیتال به قدرت پردازش و رایانش توزیع شده نیاز دارد.

دراگوس پس از بررسی نرم افزار آلوده به بدافزار سلیتی، اتومیشن دایرکت را از این آسیب پذیری مطلع کرد و این شرکت اقدامات لازم را برای جلوگیری از آن صورت داد.

این کمپین همچنان فعال است. 

بدافزار سلیتی می تواند خود را در فرآیندهای در حال اجرا تزریق کند و با سوء استفاده از قابلیت اجرای خودکار ویندوز خود را در شبکه، درایوهای خارجی و دستگاه های ذخیره سازی قابل جداسازی کپی کند. 

نمونه بدافزاری که توسط دراگوس مورد بررسی قرار گرفت ظاهرا بر روی سرقت ارز دیجیتال متمرکز بوده است. مهاجمین پیشرفته تر می توانند با استفاده از آن فعالیت های سیستم هدف را مختل کنند. 

منبع:

تازه ترین ها
انتقادها
1405/06/30 - 21:09- اروپا

انتقادها از صدراعظم آلمان به دلیل اظهاراتش درباره آزادی بیان

فریدریش مرتس، صدراعظم آلمان اظهار داشت که کاربران اینترنت باید برای مقابله با اطلاعات نادرست در فضای آنلاین، از نام‌های واقعی خود استفاده کنند.

پیش
1405/06/30 - 20:30- سایرفناوری ها

پیش سفارش لپ‌تاپ‌های ۸۹۹ دلاری توسط گوگل

گوگل پیش سفارش لپ‌تاپ‌های ۸۹۹ دلاری خود را که مبتنی بر هوش مصنوعی جمینای هستند، آغاز کرد.

گزارش
1405/06/30 - 19:36- آسیا

گزارش مستقیم کودک‌آزاری به مقامات هند توسط گوگل

گوگل محتوای مربوط به کودک‌آزاری را مستقیماً به مقامات هند گزارش می‌دهد.






