


about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

گروه باج افزاری REvil به طور کامل به میادین بازگشت و با راه اندازی وبسایت های خود، موج جدیدی از حملات را آغاز کرد.

به گزارش کارگروه حملات سایبری سایبربان؛ گروه باج افزاری REvil (رِویل) به صورت کامل به میادین بازگشته است و باری دیگر در حال هدف قرار دادن قربانیان جدید و انتشار فایل های سرقتی آن ها بر روی سایت افشاگری می باشد.

این گروه از سال 2019 حملات گسترده ای را به سازمان های مهم دنیا صورت داده و بابت آن ها باج های میلیون دلاری متعددی را دریافت کرده است. شرکت های مهمی از جمله JBS، بزرگ ترین تولید کننده گوشت دنیا، پیش از این مورد هدف رویل قرار گرفته اند. 

REvil پس از بزرگترین فعالیت هکری خود یعنی حمله به شرکت کاسیا زیر ساخت های خود را غیر فعال کرد و به صورت کامل ناپدید شد. حمله به کاسیا توجه کامل نیروهای پلیس را به دنبال داشت بنابراین رویل برای رهایی از نگرانی ها و فشارهای وارده از این موضوع، در 13 جولای 2021  به فعالیت های خود پایان و بسیاری ازقربانیان را در برزخ قرار داد.

پس از این غیرفعال سازی، نیروهای پلیس بر این باور بودند که رویل با برندی دیگر در صحنه حاضر خواهد شد اما در کمال ناباوری آن ها با همان نام قبلی به کار خود ادامه دادند. 

تقریبا پس از 2 ماه و در تاریخ 7 سپتامبر، وبسایت پرداخت، نشت داده و مذاکره گروه REvil آنلاین و باری دیگر قابل دسترسی شد. یک روز بعد نیز امکان لاگین کردن به آن ها نیز فراهم شد.

تا تاریخ 9 سپتامبر خبری از حملات جدید نبود تا این که برخی از افراد سمپل جدیدی از باج افزار REvil را بر روی وبگاه ویروس توتال آپلود کردند. 

امروز اما شواهدی مبنی بر موج جدید حملات رویل منتشر شد. این گروه باج افزاری اسکرین شات های داده سرقت شده قربانیان جدیدی را در سایت افشاگری خود انتشار داد. 

بی شک بازگشت کامل و شروع حملات آن ها می تواند زنگ خطری برای سازمان ها و شرکت های سرتاسر دنیا باشد. 

منبع:

تازه ترین ها
اختلال
1405/07/01 - 22:35- جنگ سایبری

اختلال در هشدار حملات پهپادی با قطعی اینترنت در روسیه

محدودیت‌های فزاینده روسیه بر اینترنت همراه و شبکه‌های تلفن همراه، دریافت هشدارهای مربوط به حملات پهپادی و موشکی اوکراین را برای شهروندان دشوار کرده است.

کمک
1405/07/01 - 22:29- هوش مصنوعي

کمک بیشتر هوش مصنوعی به مهاجمان سایبری

یک مقام ارشد مرکز ملی امنیت سایبری انگلیس هشدار داده است که هوش مصنوعی در شرایط کنونی می‌تواند بیش از مدافعان سایبری، به مهاجمان کمک کند.

بازداشت
1405/07/01 - 22:19- جرم سایبری

بازداشت دو مجرم سایبری در انگلیس

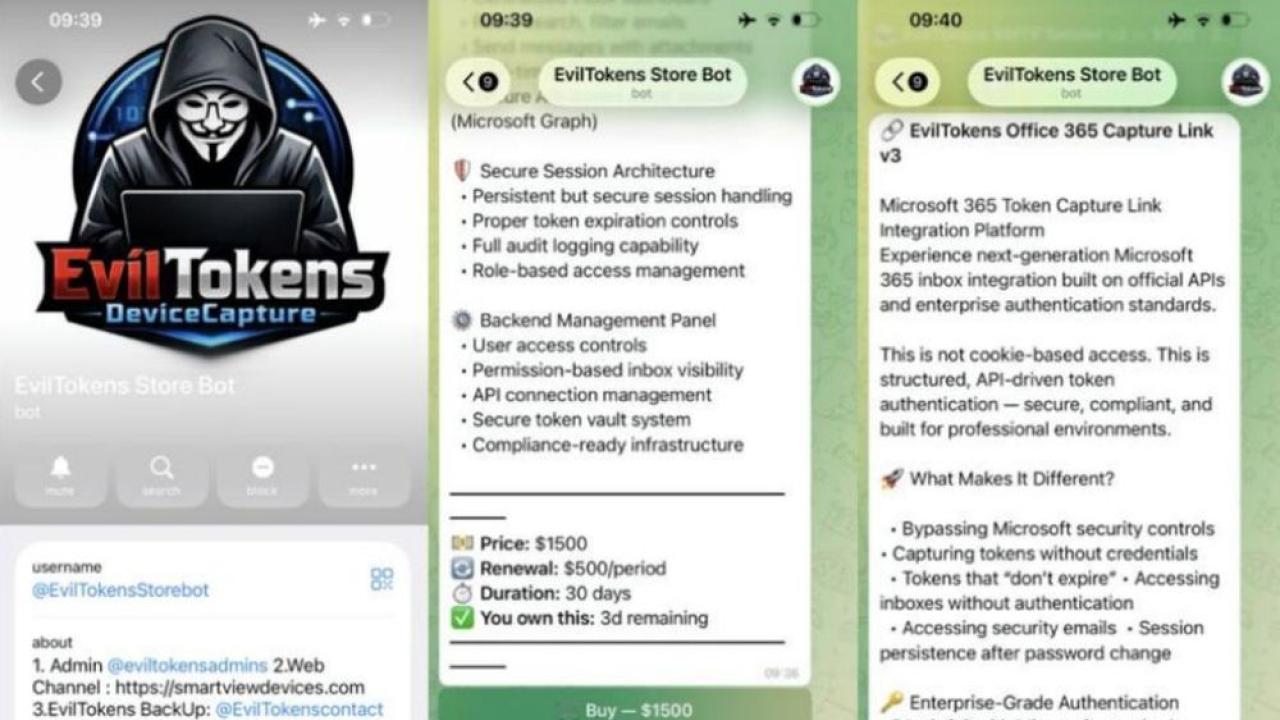
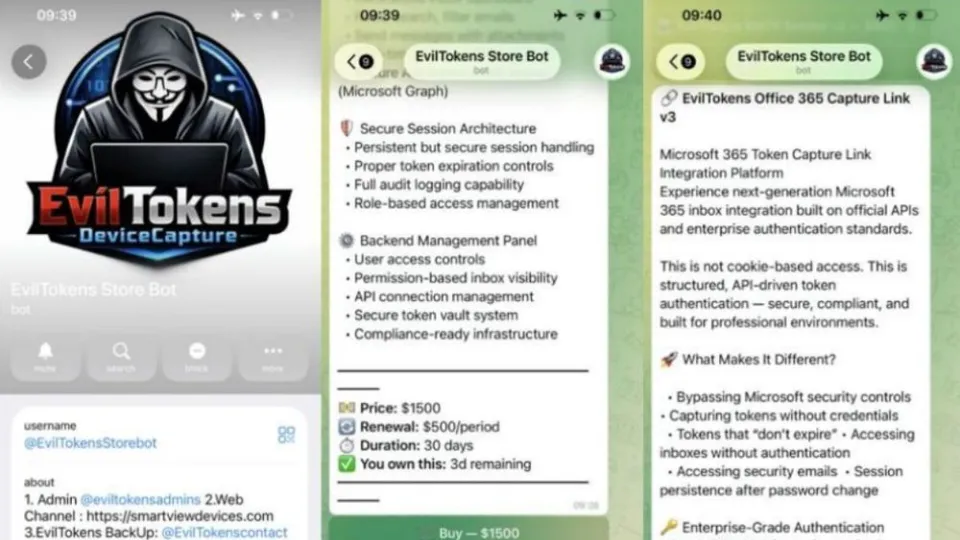
مایکروسافت با همکاری پلیس بریتانیا یک پلتفرم مبتنی بر هوش مصنوعی به نام اویل توکنز را که برای کمک به مجرمان سایبری در اجرای حملات فیشینگ و کلاهبرداری مالی استفاده می‌شد، از کار انداخت و دو مظنون را در انگلیس بازداشت کرد.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.