


آسیب پذیری gateway شرکت CG Automation
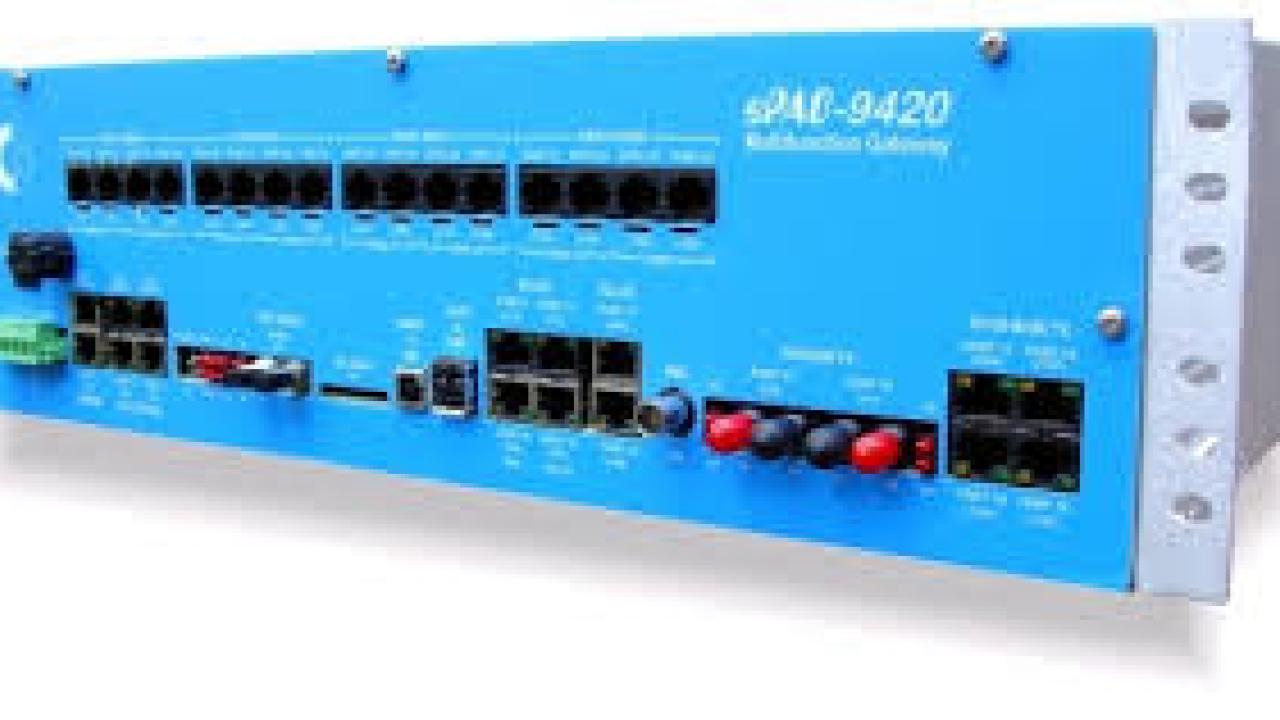
محققان شرکت CG Automation یک آسیب پذیری از Gateway مدل ePAQ-9410 گزارش کردهاند. این آسیب پذیری به علت عدم اعتبار سنجی درست ورودی های سیستم به وجود آمده است. بهره برداری موفق از این آسیب پذیری به مهاجم اجازه می دهد که در دسترس بودن پروتکل DNP3 در سرور اصلی را تحت تاثیر قرار دهد. بررسی تاثیر این آسیب پذیری به کارخانجات و مراکز عمومی و سازمان ها، باید هر کدام به صورت جداگانه مورد بررسی قرار گیرد. به منظور بررسی تاثیر این آسیب پذیری، مواردی چون معماری شبکه، محیط عملیاتی و تولید محصول باید مد نظر قرار گیرد. لازم به ذکر است که بهره برداری از این آسیب پذیری، از راه دور امکان داشته و یک مهاجم با مهارت متوسط با استفاده از پکت های TCP می تواند به تجهیزاتی که IP می گیرد، حمله کنند. شرح مختصری از آسیب پذیری ها به شرح زیر می باشد:
عدم اعتبار سنجی درست ورودی تجهیزات دارای IP
درایور DNP3 نرم افزار CG Automation در Gateway مدل ePAQ-9410 به کار رفته است. عدم اعتبار سنجی درست ورودی های این محصول، به مهاجمان اجازه می دهد که بوسیله ارسال نامحدود پکت های TCP، موجب شود سیستم crash کند. CVE-2014-0761 به این آسیب پذیری اختصاص یافته است. بهره برداری از این آسیب پذیری، صرفا برای تجهیزاتی است که IP دارند و از راه دور امکان دارد.
عدم اعتبار سنجی درست ورودی تجهیزاتی که سریال هستند
درایور DNP3 نرم افزار CG Automation در Gateway مدل ePAQ-9410 به کار رفته است. عدم اعتبار سنجی درست ورودی های این محصول، به مهاجمان اجازه می دهد که بوسیله ارسال لوپهای نامحدود، موجب شود تا سیستم crash کند. این آسیب پذیری صرفا برای تجیزاتی است که سریال هستند و امکان بهره برداری از راه دور را ندارد. CVE-2014-0762 به این آسیب پذیری اختصاص داده شده است.
در همین راستا، شرکت CG Automation نرم افزار بروزی را جهت کاهش این آسیب پذیری ارائه کرده است که آدرس زیر آمده است:
http://mail.cgautomationusa.com/login.aspx
CERT هم راه کارهایی را برای کاهش این آسیب پذیری ارائه به شرح زیر کرده است:
- ایزوله کردن سیستم های کنترل صنعتی از اینترنت
- شبکه سیستم های کنترل صنعتی و تجهیزات متصل به آن را پشت فایروال قرار داده و از شبکه اداری جدا کنیم
- زمانی که اپراتور ها نیاز به دسترسی از راه دارند، از VPN استفاده کنند (لازم به ذکر است که VPNها ممکن است آسیب پذیر باشند و باید به صورت پیوسته بروز شوند)
محصولات آسیب پذیر به شرح زیر می باشد:
- تمام نسخه های Gateway مدل ePAQ-9410
CG Automation یک شرکت بین المللی مستقر در ایالات متحده بوده که در کشورهایی چون فرانسه، آلمان، هند، ایتالیا، جمهوری چک، انگلستان، ایالات متحده، چین و هلند دفتر دارد.