

about-3 back-contact back-deep eitaa کانال روبیکاخبرگزاری سایبربان
مطالب پربازدید
نقد
1405/04/06 - 17:47- جنگ سایبری

نقد و بررسی فیلم سینمایی قمارباز | فیلمی درباره هک شدن بانک سپه در جنگ دوازده روزه

قمار باز یک تریلر ایرانی محصول سال ۱۴۰۴ است که توسط محسن بهاری کارگردانی شده است. تهیه کنندگی این فیلم را سجاد نصراللهی نسب بر عهده داشته و بهجت شریف اصفهانی هم نگارش فیلمنامه را انجام داده است. کوروش تهامی، آرمین رحیمیان، امیر نوروزی و شبنم قربانی از باز

تشکیل
1405/05/12 - 15:10- آمریکا

تشکیل نخستین فرماندهی «چنددامنه‌ای» در نیروی زمینی آمریکا

نیروی زمینی ایالات متحده از تشکیل نخستین فرماندهی چنددامنه‌ای خود خبر داد؛ اقدامی که به‌عنوان یکی از مهم‌ترین گام‌های برنامه نوسازی نیروهای زمینی آمریکا برای آمادگی در جنگ‌های آینده ارزیابی می‌شود.

از
1405/06/18 - 20:26- ایران

از آسمان تا اعماق دریا؛ شکار زیردریایی پیشرفته آمریکا توسط ایران

از آسمان تا اعماق دریا؛ ایران با ارتقای یک تکنیک پیروز، زیردریایی پیشرفته آمریکا را شکار کرد.

انتشار شده در تاریخ

آسیب پذیری Boothole کشف شد

میلیاردها سیستم لینوکسی و ویندوزی از این آسیب پذیری در خطر هستند.

به گزارش کارگروه امنیت سایبربان ؛ محققان آسیب پذیری جدیدی به نام BootHole شناسایی کرده‌اند که قبل از بالا آمدن سیستم عامل فعال شده و به هکرها دسترسی لجام گسیخته به سیستم را می‌دهد. با اینکه سیستم‌های لینوکسی مستقیماً در معرض خطر این آسیب پذیری هستند، اما به گفته محققان کامپیوترهای ویندوزی از یک دهه گذشته تاکنون نیز در برابر آن آسیب پذیر بوده و هکرها می‌توانند کامپیوتر را بدون هیچ نشانه‌ای هک کنند.

آسیب پذیری BootHole از فرآیند بوت شدن کامپیوتر و سیستم UEFI Secure Boot که باید از فرآیند بوت محافظت کند، سوءاستفاده می‌کند. گوشی‌ها و PCها نرم افزاری به نام بوت لدر (bootloader) دارند که بالا آمدن سیستم عامل و مدهای ریکاوری را مدیریت می‌کند. سیستم UEFI Secure Boot برای محافظت از فرآیند بوت شدن توسعه داده شد تا مجوز اجرای بوت لدرها و فریم‌ورهای معتبر را داده و از اجرای نمونه‌های مخرب جلوگیری کند.

مشکل زمانی رخ می‌هد که خود بوت لدر حاوی باگی باشد که امکان دسترسی سطح بالا به سیستم عامل را بدهد. این مشکل در بوت لدر GRUB2 که تقریباً در تمام توزیع‌های لینوکس استفاده می‌شود، به چشم می‌خورد. بوت لدر با مجوزهای بیشتری نسبت به روت سیستم عامل یا ادمین اجرا شده و تصدیق آن تنها از طریق گواهینامه امضا کد دیجیتال (Code Signing) یا کد تاییدیه صورت می‌پذیرد. اگر هکر بوت لدر را با نمونه معتبر اما قابل دستکاری تعویض کند، فرآیند Secure Boot فریب خواهد خورد.

آسیب پذیری BootHole به دلیل توافق صنعت کامپیوتر جهت استفاده از گواهینامه UEFI CA مایکروسافت، علاوه بر سیستم‌های لینوکسی تقریباً تمام کامپیوترهای بازار در چند سال اخیر را نیز هدف قرار می‌دهد.

محققان شرکت امنیتی Eclypsium که آسیب پذیری BootHole را کشف کرده‌اند، خواهان بروزرسانی گسترده کامپیوترها شده‌اند؛ اتفاقی که احتمالاً سالها طول خواهد کشید. تا پیش از انتشار بروزرسانی رسمی کاربران می‌توانند با اقداماتی همچون نصب آپدیت‌های امنیتی غیررسمی و مراقب بیشتر در نصب برنامه‌های ناشناس، مانع از فعالیت این آسیب پذیری شوند.

منبع:

تازه ترین ها
اختلال
1405/07/01 - 22:35- جنگ سایبری

اختلال در هشدار حملات پهپادی با قطعی اینترنت در روسیه

محدودیت‌های فزاینده روسیه بر اینترنت همراه و شبکه‌های تلفن همراه، دریافت هشدارهای مربوط به حملات پهپادی و موشکی اوکراین را برای شهروندان دشوار کرده است.

کمک
1405/07/01 - 22:29- هوش مصنوعي

کمک بیشتر هوش مصنوعی به مهاجمان سایبری

یک مقام ارشد مرکز ملی امنیت سایبری انگلیس هشدار داده است که هوش مصنوعی در شرایط کنونی می‌تواند بیش از مدافعان سایبری، به مهاجمان کمک کند.

بازداشت
1405/07/01 - 22:19- جرم سایبری

بازداشت دو مجرم سایبری در انگلیس

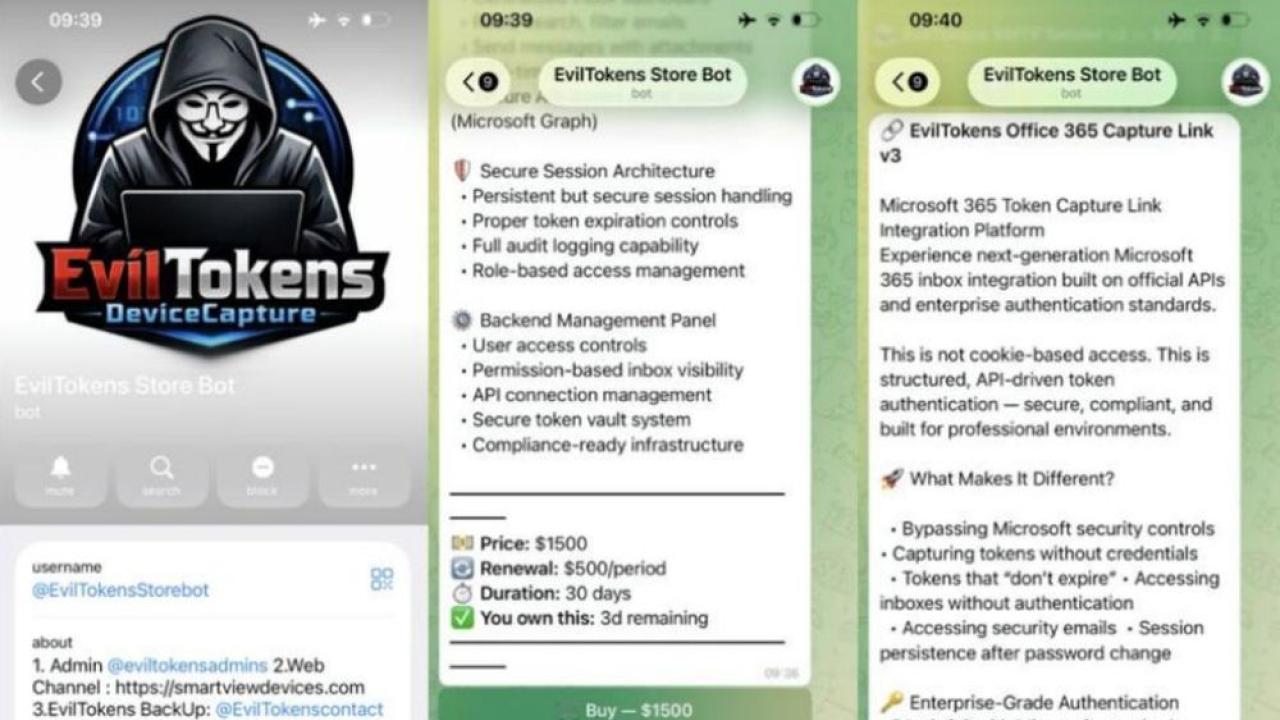
مایکروسافت با همکاری پلیس بریتانیا یک پلتفرم مبتنی بر هوش مصنوعی به نام اویل توکنز را که برای کمک به مجرمان سایبری در اجرای حملات فیشینگ و کلاهبرداری مالی استفاده می‌شد، از کار انداخت و دو مظنون را در انگلیس بازداشت کرد.

مطالب مرتبط

در این بخش مطالبی که از نظر دسته بندی و تگ بندی مرتبط با محتوای جاری می باشند نمایش داده می‌شوند.