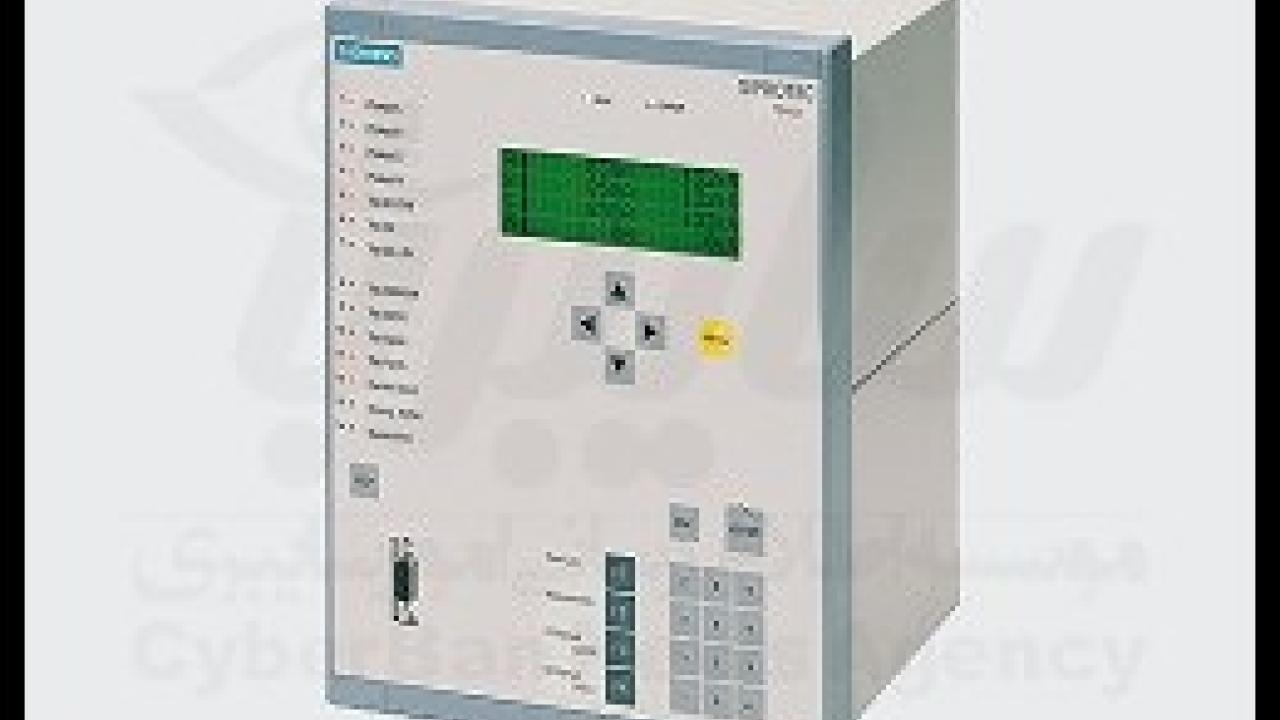



آسیبپذیری ماژول EN100 شرکت زیمنس
به گزارش واحد متخصصین سایبربان؛ محصول آسیبپذیر SIPROTEC 4 و SIPROTEC از تجهیزات متراکم شرکت زیمنس به شمار میرود. محصول نامبرده ماژول EN100 در حال حاضر در بخشهای انرژی مورد استفاده قرار میگیرد. شرکت زیمنس برآورد میکند که محصولاتش بهصورت جهانی مورداستفاده قرار میگیرند.
محققان امنیتی شرکت کسپرسکی آسیبپذیری را در SIPROTEC 4 و SIPROTEC شرکت زیمنس شناسایی کردند. در این بین شرکت زیمنس برای به حداقل رساندن آسیبپذیری سفت افزار «firmware» محصولات خود را به جدیدترین نسخه بهروزرسانی کرد.
تشریح آسیبپذیری
وب سرور یکپارچه با استفاده از درگاه 80TCP/ محصولات آسیبپذیر به مهاجم اجازه دسترسی به اطلاعات شبکه را میدهد.
شناسهی CVE-2016-4784 با درجه اهمیت 5.3 به این آسیبپذیری اختصاص دادهشده است.
وب سرور یکپارچه با استفاده از درگاه 80TCP/ به مهاجم اجازه میدهد که به سیستم هدف وارد شده و پس از دسترسی به اطلاعات در صورت داشتن اینترنت، تنظیمات سیستم را تغییر میدهد. این آسیبپذیری تنها روی ماژول EN100 شبکه که در SIPROTEC 4 و SIPROTEC قرار دارد تأثیر میگذارد.
شناسهی CVE-2016-4785 با درجه اهمیت 5.3 به این آسیبپذیری اختصاص دادهشده است.
از قابلیتهای این آسیبپذیری میتوان به کنترل از راه دور اشاره کرد. همچنین مهاجمانی با سطح مهارت پایین قادر به بهرهبرداری از این آسیبپذیری هستند.
کارشناسان امنیتی شرکت زیمنس پس از شناسایی این آسیبپذیری نسخه سفت افزار V4.27 خود را برای ماژول EN100 ارائه کرد. به کاربران توصیه میشود برای دسترسی به این نسخه به وبسایت این شرکت مراجعه کنند.
مهاجمان برای دسترسی به تنظیمات تجهیز نیاز به دسترسی شبکه دارند. شرکت زیمنس برای جلوگیری از به وجود آمدن این آسیب در تجهیزات به کاربران خود توصیه میکند که از سیستمهای حفاظتی مانند دیوار آتشین، پارتیشنبندی سیستم ها و VPN استفاده کنند.
به کاربران توصیه میشود برای به حداقل رساندن قرار گرفتن در معرض این آسیبپذیری اقدامات زیر را انجام دهند.
• به حداقل رساندن قرار گرفتن در معرض شبکه برای تمام دستگاهها و اطمینان حاصل شود که تجهیزات به شبکه اینترنت متصل نباشند.
• سامانههای کنترلی را جهت امنیت بیشتر پشت دیوار آتشین قرار دهیم.
• هنگامیکه دسترسی از راه دور موردنیاز است از VPN ها بهعنوان روشهای امن استفاده کنید.
بهرهبرداری از این آسیبپذیری به مهاجمان اجازه میدهد که به تنظیمات شبکه همراه با اطلاعات دسترسی داشته باشند.
تأثیراتی که این آسیبپذیری برای سازمانها ایجاد میکند، برای هر سازمان کاملاً منحصربهفرد بوده و باید بهصورت جزئی موردمطالعه قرار گیرد. بررسی تأثیرات به معماری شبکه و محیط عملیاتی محصولات بستگی دارد.
محصولات آسیبپذیر
به گزارش شرکت زیمنس محصولات آسیبپذیر این شرکت به شرح زیر است:
• ماژول EN100 که در تجهیزات SIPROTEC 4 و SIPROTEC نسخه V4.26 قرار دارد.
• رابط اتصالی شبکه اترنت که روی درگاه A تجهیز SIPROTEC قرار دارد و شامل ماژول های 7SJ80, 7SK80, 7SD80, 7RW80, 7SJ81, 7SK81 تمام نسخههای سفت افزار میشود.